
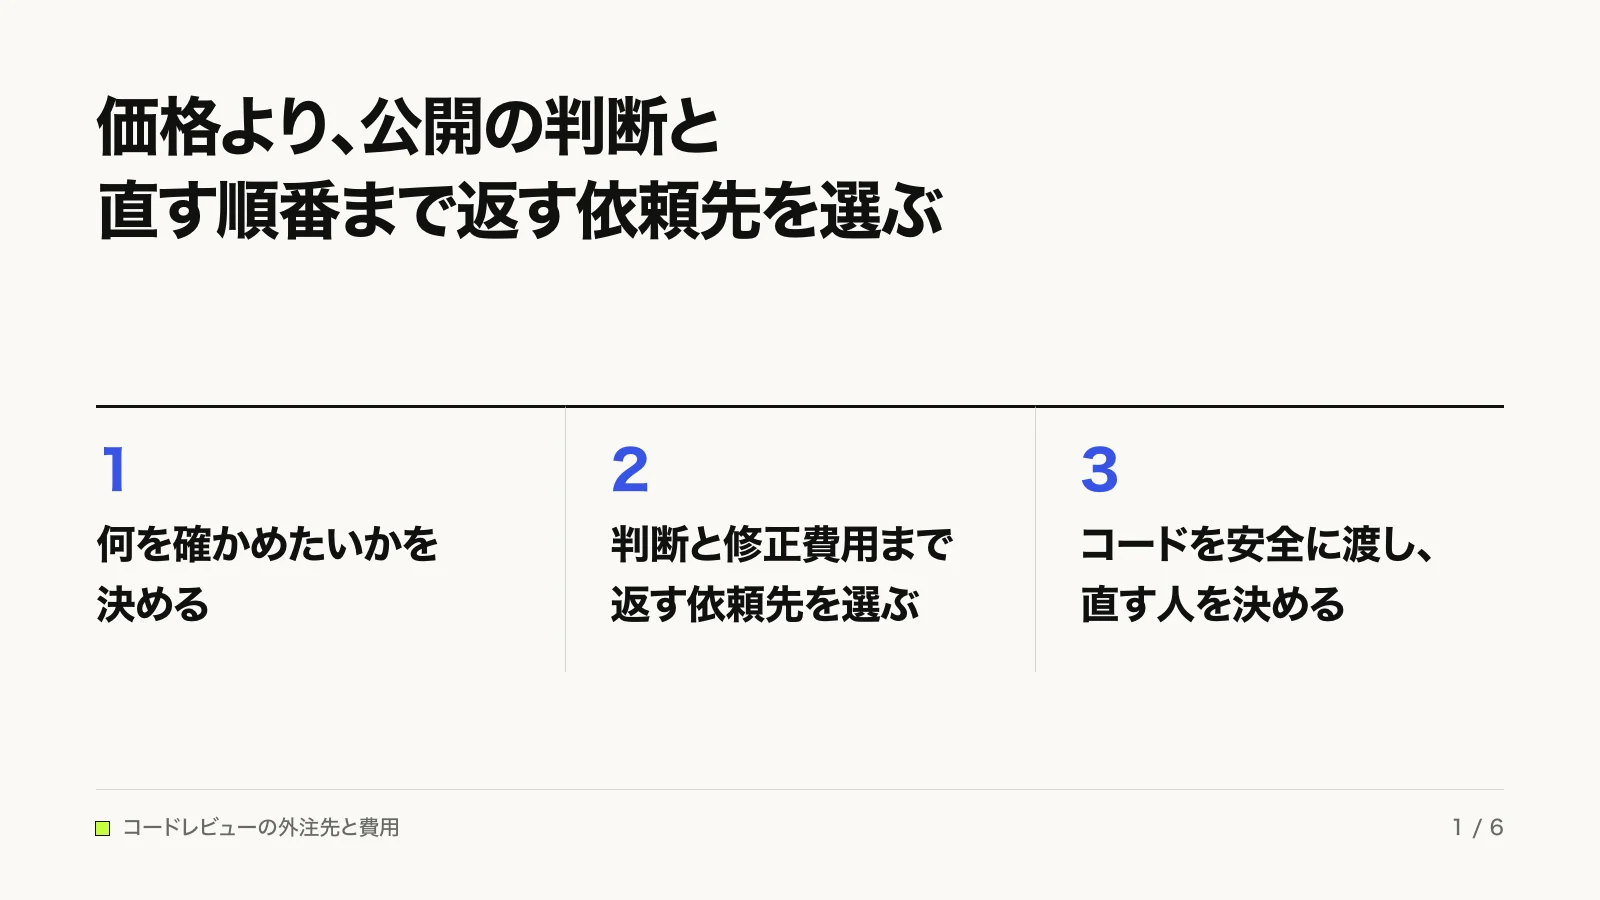
社内にコードを読める人がいない場合、問題点を指摘してもらうだけでは、その後の判断に困るかもしれません。公開してよいか、何を優先して直すべきか、修正にいくらかかるかまで説明してくれる依頼先を選ぶことが大切です。作り直しを勧められたときは、理由と、今のコードを直す場合との費用の比較を求めてください。
この記事では、AIや個人の外注先に作ってもらったアプリを、取引先やお客様に公開する前に確認したい方に向けて、依頼先5種類の費用と選び方を紹介します。依頼前に用意するものやコードの渡し方、作り直しを勧められたときの判断、レビュー後の修正についても説明します。
記事の監修は、システム・アプリ開発に10年以上携わる、株式会社DEPARTURE代表取締役で情報処理安全確保支援士の高木翔一が担当しています。
自分で判断するのが難しい場合は、監修者が担当するAIアプリの公開前ドックもご覧ください。
1. コードレビューはどこに頼める?依頼先5種類と費用の比較
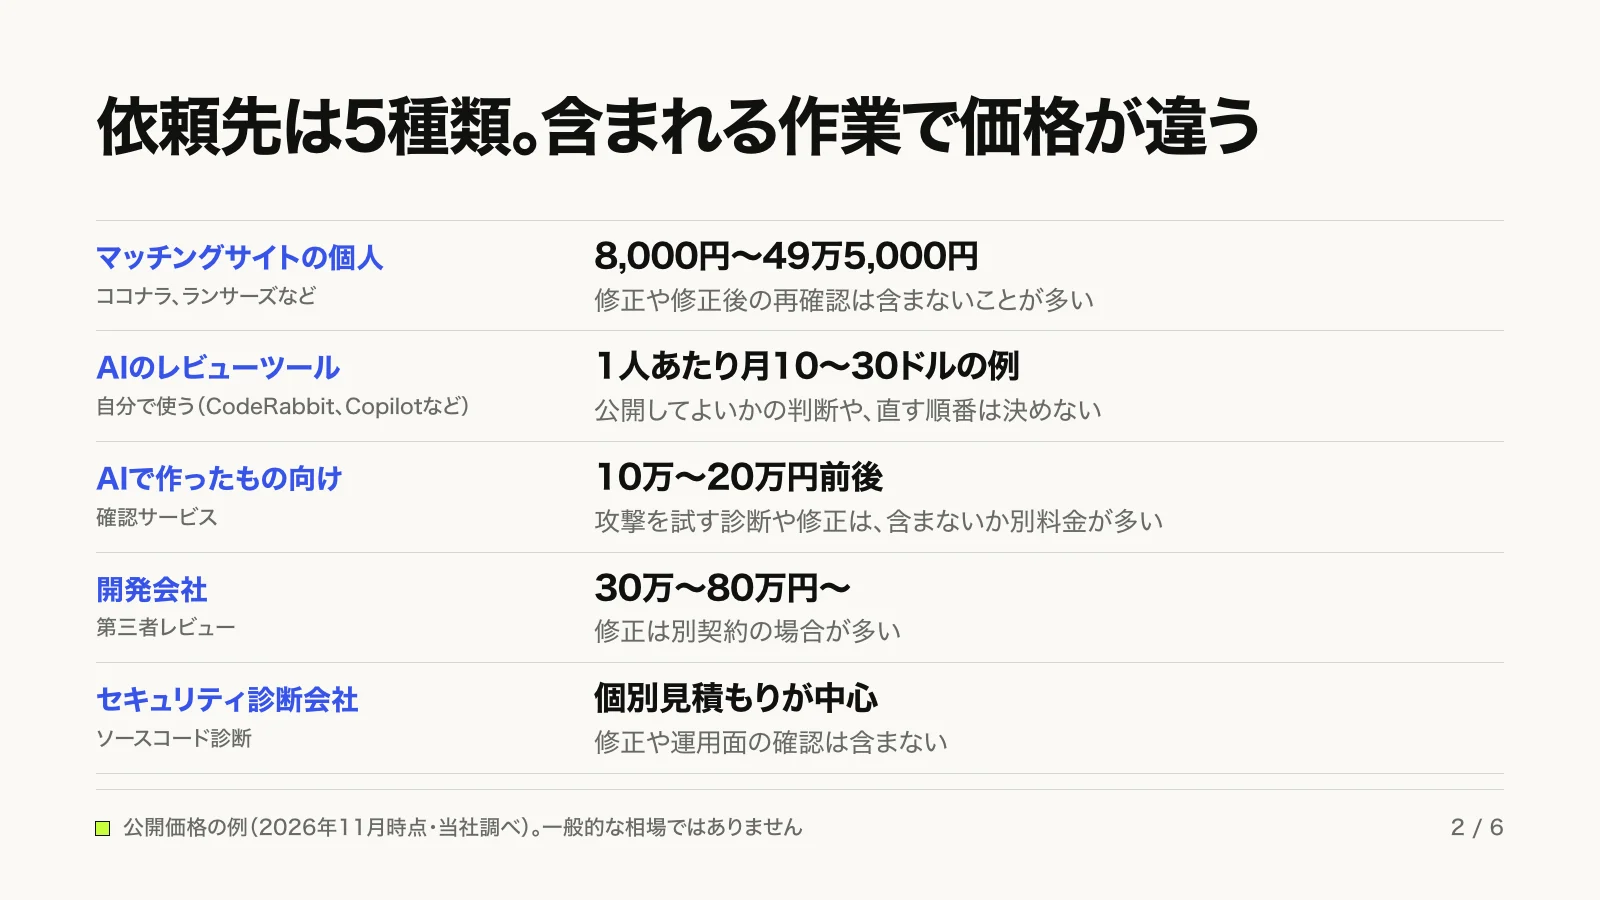
コードレビュー(ソースコードレビュー)を外注できる先は、大きく5種類あります。
個人のフリーランスから、AIで作ったアプリを対象にした確認サービス、開発会社、セキュリティ診断の専門会社まであり、それぞれ得意なことが違います。
まずは、各社が公開している価格の例(2026年11月時点)と、何を確認してもらえるのかを比較してみましょう。
横幅が狭いときは左右にスクロールできます
| 依頼先 | 公開価格の例(2026年11月時点) | 見るもの | 含まないことが多いもの | 向く場面 |
|---|---|---|---|---|
| ① マッチングサイトの個人(ココナラ、ランサーズなど) | 8,000円(1,000行まで)〜49万5,000円(1万行・20画面まで)。税込・税別の表示は出品によって異なる | 出品ごとに決められた観点でコードを確認 | 修正、動作テスト、修正後の再確認。行数・画面数の上限を超える部分 | 信頼できる相手を見つけられ、依頼する範囲を決められる場合 |
| ② AIのレビューツールを自分で使う | CodeRabbit:1人あたり月30ドル〜(年払いは月24ドル〜)。GitHub Copilot:有料プランは個人向け月10ドル〜で、レビューごとにAIクレジットを消費。Claude Code:Pro月20ドル(月払い・税抜。年払いは月17ドル相当)、手元の /code-review はプランの利用量に含まれる | 主に変更した部分のコード | 公開してよいかの判断、問題を直す順番の判断 | 自分で簡易的に確認したい場合 |
| ③ AIで作ったもの向けの確認サービス | 10万〜20万円前後。定額10万円(税抜)や15万円〜の例、5万円〜と下限を示して規模に応じて変わる例もある。当社の公開前チェックもこの種類です(15万円・税別の定額) | コードや設定。サービスによっては運用面も確認 | 実際に攻撃を試す診断や修正は、含まないか別料金の場合が多い | AIで作ったアプリを、社外の人に使ってもらう前に確認したい場合 |
| ④ 開発会社の第三者レビュー | 30万〜80万円〜。税別表示が多く、価格非公開の会社も多い | コードの設計、保守のしやすさ、セキュリティ | 会社によって異なる。修正は別契約の場合が多い | 社内にセキュリティに詳しい人がいない、または担当者の手が回らない場合 |
| ⑤ セキュリティ診断会社のソースコード診断 | 個別見積もりが中心。1回50万円(税別)の公開例がある(Java中心、修正・再診断なし) | セキュリティ上の弱点を中心に、ツールと専門家がコードを確認 | 修正や運用面の確認 | 開発費が大きく、重要度の高いシステムを確認したい場合 |
※価格は当社が2026年11月に各社の公開ページや出品ページで調べた例であり、一般的な相場を示すものではありません。
③の一例として、当社の公開前チェックは、AIで作ったシステムを簡易的な脆弱性診断を含む10項目で確認し、報告書と報告会1回でお伝えします(15万円・税別の定額、画面20程度・コード1万行程度まで、お申し込みから2週間程度)。
① マッチングサイトの個人
ココナラやランサーズでは、個人のエンジニアにコードレビューを依頼できます。
当社が2026年11月に確認した出品には、少量のコードを対象にしたものから、アプリ全体をある程度の規模まで確認するものまでありました。
個人に頼む場合は、実績や対応できる技術を確認し、その人に安心して任せられるかが重要です。一方、継続して相談したい場合は、その人が今後も仕事を続けられるかという点も考えておきたいところです。
出品価格だけで契約内容が決まるわけではありません。レビュー後の質問、修正、再確認をどこまで頼めるのかも確かめましょう。
また、ランサーズでは依頼する側に契約金額(税込)の5.5%の手数料が別にかかります。
② AIのレビューツールを自分で使う
CodeRabbit、GitHub Copilot、Claude Codeなどを使えば、自分でもコードを確認できます。
こうしたツールは、主にプルリクエストと呼ばれるコードの変更提案を確認し、問題になりそうな部分を指摘するものです。
自分で簡易的に確かめる方法として役立ちますが、指摘がなかったからといって、アプリ全体に問題がないとは限りません。
また、指摘が出ても、セキュリティの知識がなければ、何を優先して直すか分からず、修正に時間がかかることがあります。
Claude Codeの確認機能については、Claude Codeのセキュリティチェック|/security-reviewだけで公開できる?で詳しく説明しています。
③ AIで作ったもの向けの確認サービス
Claude CodeやCursorなどを使えば、専門的なプログラミングの経験がなくてもアプリを作れるようになりました。
ただし、アプリが動くことと、社外の人に使ってもらうためのセキュリティ対策ができていることは別です。
特に顧客情報や取引先のデータを扱う場合、問題が起きると事業の信頼に影響します。自社で判断できない部分を相談できる依頼先が必要です。
AIで作ったアプリ向けの確認サービスでは、コードや設定を確認し、公開前に対応すべき問題を整理するものがあります。ただし、修正まで料金に含まれるとは限りません。
④ 開発会社の第三者レビュー
開発会社に、作った人とは別の立場からコードを確認してもらう方法もあります。
セキュリティだけでなく、設計の問題や、今後の機能追加・保守のしやすさまで相談できる場合があります。
社内にエンジニアがいない会社はもちろん、エンジニアがいてもセキュリティの専門知識が不足していたり、日常業務で手が回らなかったりする会社にも向いています。
ただし、開発会社によって得意分野は違います。開発実績が豊富でも、セキュリティのレビューをどこまで行えるかは、別に確かめる必要があります。
⑤ セキュリティ診断会社のソースコード診断
セキュリティ診断会社は、システムの弱点を専門的に調べる依頼先です。
開発費が大きく、重要度の高いシステムなら、歴史のある専門の診断会社のほうが安心です。
ただし、ソースコード診断で何を調べるかはサービスによって異なります。コードの確認だけなのか、実際に動かして問題を探す作業も含むのか、見積もりの段階で確認しましょう。
侵入テストまで依頼すると費用も大きく変わるため、必要な確認方法の違いは次の章で説明します。
同じコードレビューでも、費用が変わる理由
見積もりを比較するときは、金額と一緒に次の点を確認してください。
- コードの量: コードの行数や、確認する画面・機能が増えると、作業量も増えます。
- 確認する範囲と深さ: セキュリティだけを見るのか、設計や保守のしやすさまで確認するのかで変わります。
- 人が確認する範囲: 自動ツールの結果を渡すだけなのか、専門家がコードを読み、結果を判断するのかという違いがあります。
- 期間: 短期間での対応が必要な場合、依頼先が対応できるか、費用がどう変わるかを確認します。
- 修正と再確認: 問題の指摘だけで終わるのか、修正後にもう一度確認してもらえるのかで変わります。
特に注意したいのが、料金に含まれていない作業です。
例えば、コードレビューの料金が低くても、修正や、修正後の再確認が別料金なら、最終的な費用は変わります。
当社が2026年11月に調べた範囲でも、修正後の再確認を料金に1回含める依頼先と、別料金にする依頼先の両方がありました。
見積もりを取るときは、確認の範囲と成果物をそろえて比較すると、金額の違いが分かりやすくなります。
2. コードレビューと脆弱性診断は何が違う?
依頼先を探す前に、まず決めておきたいのが「何を確かめたいか」です。
コードの品質が気になるのか、情報漏えいにつながる弱点がないか調べたいのか、実際の攻撃にどの程度耐えられるかを知りたいのかによって、必要な確認方法が違います。
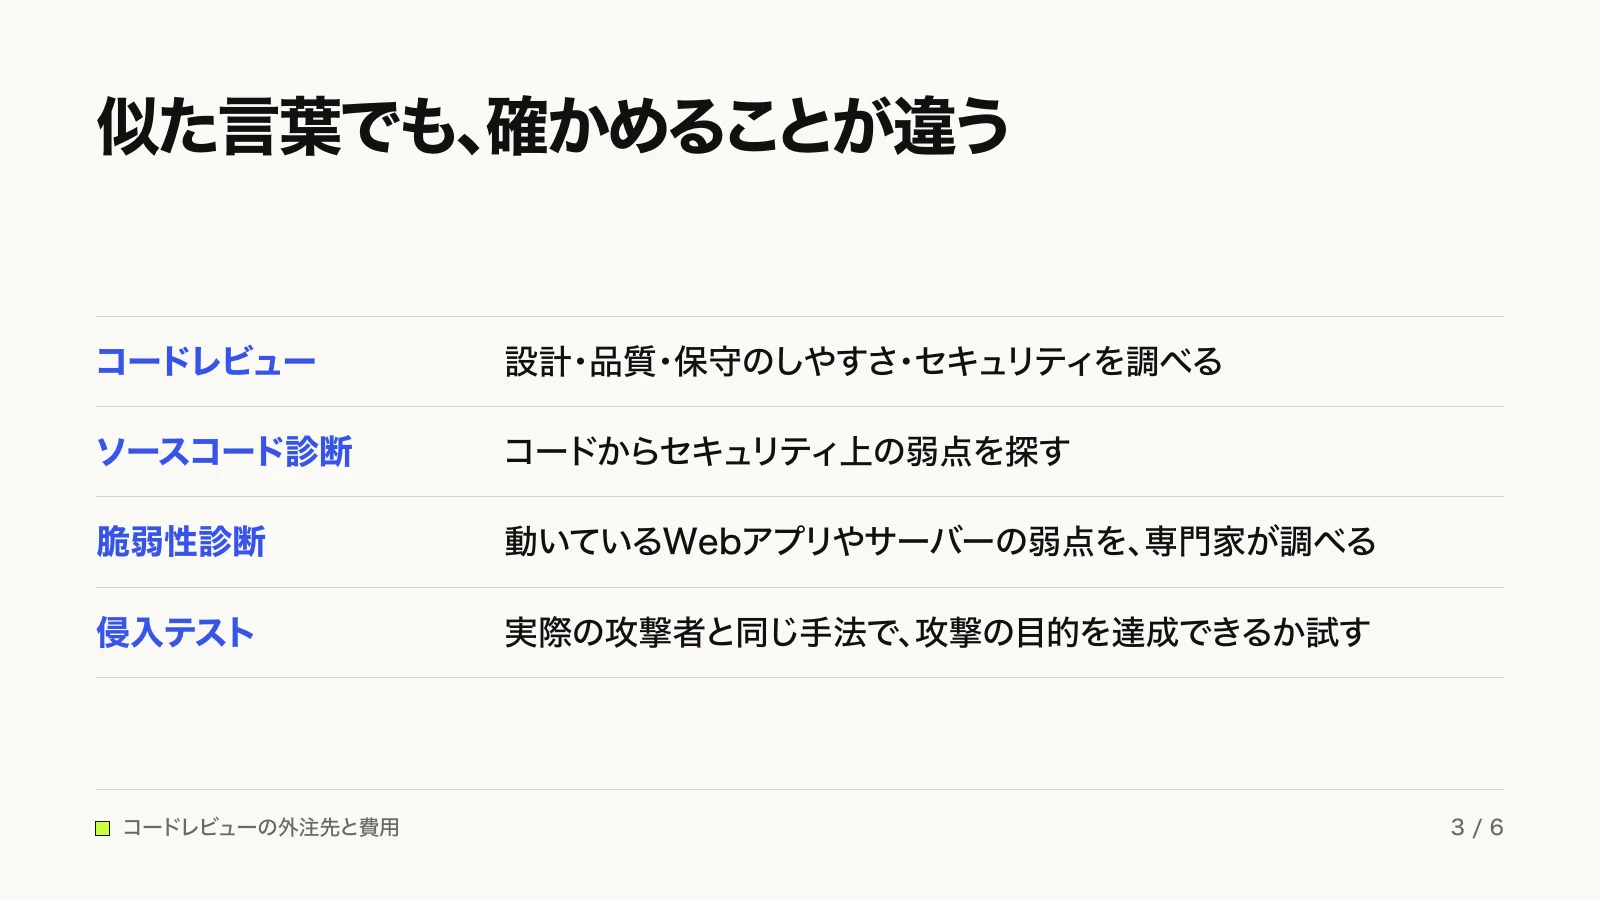
似た言葉が多いため、主な違いを整理します。
横幅が狭いときは左右にスクロールできます
| 確認方法 | 何をするか | 返ってくるもの | 向く場面 |
|---|---|---|---|
| コードレビュー | プログラムのコードを確認し、設計、品質、保守のしやすさ、セキュリティなどを調べる | 問題の指摘、改善案など | 作ったコードに問題がないか、第三者の意見がほしい場合 |
| ソースコード診断 | 一般に、コードからセキュリティ上の弱点を探す確認を指す | 見つかった弱点と、その場所や対策など | コードのセキュリティを重点的に確認したい場合 |
| 脆弱性診断 | 動いているWebアプリやサーバーなどに対して、専門の知見を持つ人が弱点を調べる | 弱点の検出結果、リスクや対策など | 公開するシステムの弱点を専門的に調べたい場合 |
| 侵入テスト(ペネトレーションテスト) | 実際の攻撃者と同様の手法を使い、セキュリティ機能を回避して攻撃の目的を達成できるか試す | 試験結果と、それに基づく助言 | 重要度の高いシステムで、実際の攻撃を想定して確認したい場合 |
「ソースコード診断」という言葉には注意が必要です。当社が2026年11月時点で調べた範囲では、公的な定義は見当たりません。一般には、コードを読んでセキュリティの弱点を探す診断を指して使われています。
一方、経済産業省の「情報セキュリティサービス基準 第4.1版」では、脆弱性診断サービスとペネトレーションテストサービスが定義されています。ペネトレーションテストは、脆弱性診断の定義を満たすサービスのうち、実際の攻撃を想定した手法で試験するものです。
正式な脆弱性診断や侵入テストを依頼したい場合は、IPAの「情報セキュリティサービス基準適合サービスリスト」も参考になります。ただし、これはコードレビューのリストではなく、掲載がIPAによる品質保証を意味するものでもありません。
公開前チェックの簡易的な脆弱性診断とは
当社の公開前チェックに含む簡易的な脆弱性診断は、診断ツールと主要な画面の手動確認で、IPA「安全なウェブサイトの作り方」などの観点からよくある脆弱性がないかを確かめ、弱点のある部分を報告書にまとめるものです。
これは、専門会社が実施する正式な脆弱性診断や、攻撃を想定して試験する侵入テストと同じものではありません。
どこまで確認する必要があるかは、アプリが扱う情報によっても変わります。
例えば、企業秘密や個人情報、要配慮個人情報を扱う場合は、その情報の重要性と量を考える必要があります。侵入テストも受けられるのが望ましいものの、費用が高くなるため、予算との兼ね合いもあります。
正式な診断は実績のある専門会社が行っていますが、費用は高く、個人やスタートアップには手を出しにくい価格帯だと監修者は感じています。
大切なのは、確認方法の名前だけで判断せず、調べてもらいたいことと、必要な報告内容を依頼先に伝えることです。
3. コードレビューの依頼先を選ぶ5つの基準
社内にコードを読める人がいない会社は、指摘の一覧だけでなく、公開してよいかの判断と、直す順番や費用まで返してくれるかで依頼先を選びましょう。
技術的な問題をたくさん指摘されても、それだけでは、事業として次に何をするべきかを決められないためです。
依頼先を比較するときは、次の5つを基準にすると判断しやすくなります。
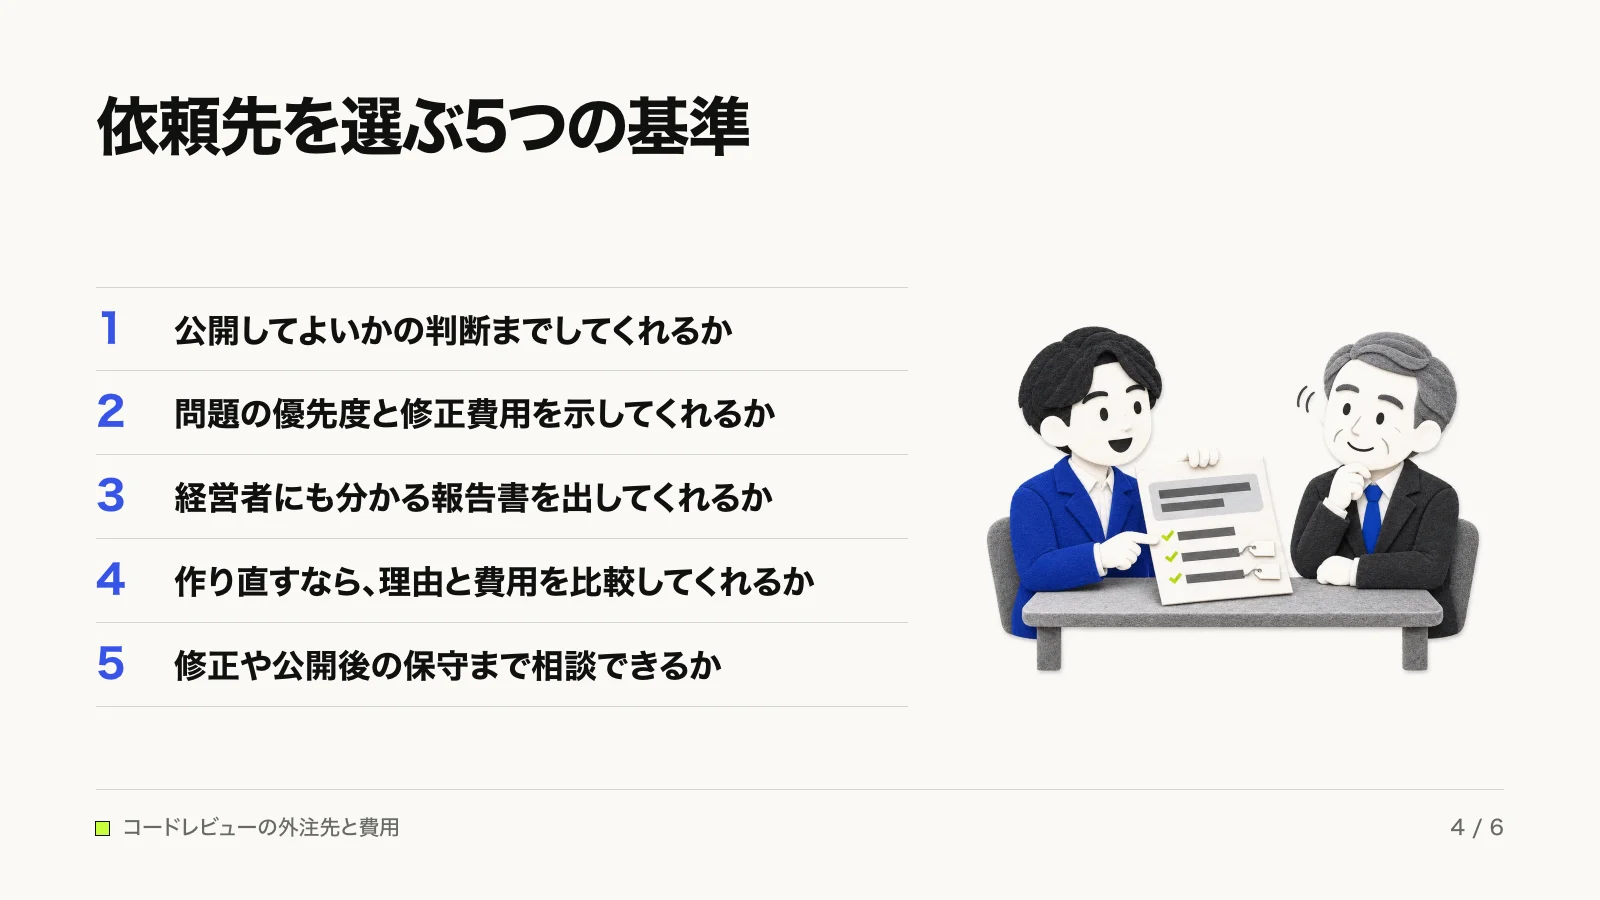
基準1:公開してよいかの判断までしてくれるか
最初に確認したいのは、レビューの結果を踏まえて、公開を進められる状態なのか、先に対応すべき問題があるのかを説明してくれるかです。
単に「問題が見つかりました」という報告では、依頼する側が公開の可否を判断できません。
もちろん、レビューによって安全が保証されるわけではありません。それでも、確認した範囲でどのようなリスクがあり、公開前に何を対応すべきかを整理してもらえれば、経営判断の材料になります。
依頼前に、公開可否についての見解まで報告してもらえるかを聞いておきましょう。
基準2:問題の優先度と修正費用を示してくれるか
レビューで問題が見つかった場合、すべてを一度に修正するのは、時間や予算の面で難しいことがあります。
そのため、問題ごとにリスクの大きさと修正に必要な費用を示し、どれから対応すべきかを説明してくれることが重要です。
例えば、公開前に対応が必要な問題と、リスクを踏まえて対応時期を検討できる問題が整理されていれば、限られた予算の使い方を考えやすくなります。
リスクをどこまで減らし、どこまで受け入れるかは難しい判断です。AIに相談するだけでは決めきれない場合もあるため、依頼先と話しながら対応方針を決められるかを確かめましょう。
基準3:経営者にも分かる報告書を出してくれるか
コードレビューの報告書には、技術的な内容が多く含まれます。
しかし、依頼する側が経営者や事業責任者であれば、コードの細かな説明を読んでも、費用をかけて修正すべきか判断しにくいでしょう。
そこで、報告書が経営者向けの要約から始まり、どんな問題があり、事業にどう影響するのかを把握できる構成になっているかが重要です。
そのうえで、実際に修正する人が必要とする技術的な情報もそろっていると、次の作業に進めやすくなります。
報告書で確認したい具体的な項目は、「6. コードレビューの報告書で確認すべきこと」で説明します。
基準4:作り直しが必要な場合、理由と費用を比較してくれるか
レビューの結果、作り直しを勧められることもあります。
ただし、問題が見つかったからといって、アプリ全体を最初から作り直す必要があるとは限りません。
当社でも、画面を残し、データの扱いや認証など裏側の仕組みだけを立て直したことがあります。
依頼先には、今あるコードを修正する方法と、作り直す方法の両方を検討してもらい、それぞれの理由と費用を比較できるか確認しましょう。
詳しくは「7. 修正と作り直し、どう判断する?誰に直してもらう?」で説明します。
基準5:修正や公開後の保守まで相談できるか
コードレビューで問題が分かっても、直す人が決まっていなければ、公開に向けた作業が進みません。
レビューした会社にそのまま修正を頼めれば、問題を説明し直す手間が少なくなります。一方、作った人や別の会社に修正を頼んでもかまいません。
別の人に頼む可能性があるなら、報告書に修正箇所や対応方針が具体的に書かれ、そのまま渡せる形になっているかを確認しておくとよいでしょう。
また、公開後も継続して見てもらいたい場合は、保守について相談できるかも確かめておきます。
誰に修正を頼むかによる違いは、7章で詳しく説明します。
面談では実績と、実際に担当する人を確認する
依頼先の候補が見つかったら、可能であれば複数の会社から見積もりを取り、内容を比較しましょう。
その際に確認したいのは、過去のレビュー実績と、どのような根拠に基づいて問題を判断するかです。
セキュリティの話であれば、OWASPやIPAなどの基準に沿った説明ができるかは、判断材料になります。単に「セキュリティに対応できます」と言うだけでなく、何をどのように確認するのか聞いてみてください。
また、営業担当者だけでなく、実際にレビューを担当するエンジニアと話せるかも重要です。営業時の説明と、実務を担当する人の専門性が必ずしも一致するとは限りません。
見積もりを比べるときは、次の点をそろえて質問すると分かりやすくなります。
- 公開前に対応すべき問題を判断してもらえるか
- 指摘ごとの優先度と修正費用が分かるか
- 経営者向けの要約が報告書に含まれるか
- 作り直しを勧める場合、修正する方法とも比較してもらえるか
- レビュー後の修正や保守について、どこまで相談できるか
こうして比べれば、価格の違いだけでなく、依頼したあとに自社で判断しなければならないことも見えてきます。
当社の公開前チェックでは、経営者向けの要約から始まる報告書に、確認項目ごとの基準・指摘・リスク・対応コスト・対応方針をまとめ、報告会で見つかった問題と直す順番を説明します。作り直しを前提とはせず、必要な場合は理由と費用を比較して提案します。なお、報告書は安全を保証する書類ではありません。
4. コードレビューを依頼する前に用意するもの
コードレビューを依頼する際に、必ず必要になるのはソースコードです。
それ以外の情報は、依頼先に説明しながら整理してもかまいません。企画書や設計書がそろっていなくても、アプリの使い方や目的を聞き取ってもらうことで、確認に必要な情報を補えます。
ただし、最初にある程度の情報を伝えておくと、依頼先も確認する範囲や費用を判断しやすくなります。
依頼前には、次の内容を整理しておきましょう。
依頼前のチェックリスト
- ソースコード(必須):アプリを動かすプログラム一式。GitHubなどで管理している場合は、保管場所を確認しておく。
- 何を使って作ったか:Claude Code、Cursor、ChatGPTなど、使ったAIのツール。外注した場合は、誰に作ってもらったか。
- 誰が使うアプリか:社内だけで使うのか、取引先やお客様も利用するのか。
- どんな情報を扱うか:氏名や連絡先などの個人情報、取引先の情報、社内の機密情報など。
- いつ公開したいか:公開予定日や、利用を開始したい時期。
- 企画書や設計書(あれば):アプリの目的や機能が分かる資料。
- AIへの指示を書いたファイル(あれば):CLAUDE.md、AGENTS.mdなど、AIに開発方針やルールを伝えるために使ったファイル。
これらをすべて用意しなければ依頼できないわけではありません。分からない項目は、そのまま依頼先に伝えればよいでしょう。
一方、何をどこまで確認してほしいかは、依頼する側でも考えておきたいところです。例えば、公開前のセキュリティを重点的に確認したいのか、今後の保守まで考えてコード全体を見てほしいのかによって、必要な作業は変わります。
確認方法の違いについては、2章で説明した内容を参考にしてください。
外注先に作ってもらった場合は、元の契約も確認する
アプリを外注先に作ってもらった場合は、別の会社にコードを見せる前に、元の開発契約を確認しておきましょう。
特に確認したいのは、プログラムの著作権が誰にあるか、秘密保持についてどのような取り決めがあるかです。
IPAと経済産業省が公開している「情報システム・モデル取引・契約書」でも、著作権をすべて開発側に残す案のほか、汎用的な部分を除いて発注側に移す案や、共有する案が示されています。実際の取り決めは契約によって異なるため、自社が結んだ契約の内容を確かめる必要があります。
なお、本番環境で使うAPIキーや個人情報は、レビューのために渡すコードに含めないようにします。具体的な渡し方は次の章で説明します。
5. ソースコードを外部に渡すときの注意点
ソースコードを外部に渡すときは、秘密保持契約を先に結び、リポジトリには読み取り権限で招待して、本番のAPIキーや個人情報は渡さないようにします。そうすれば、依頼先に渡す情報とアクセス権限を必要な範囲に絞れます。
ソースコードには、アプリの仕組みや業務上の情報が含まれることがあるため、外部に渡すことに不安を感じる方もいるでしょう。
経済産業省の「秘密情報の保護ハンドブック~企業価値向上に向けて~」でも、秘密情報を外部に渡す際の対策として、開示範囲の限定や、事前の秘密保持契約などが勧められています。
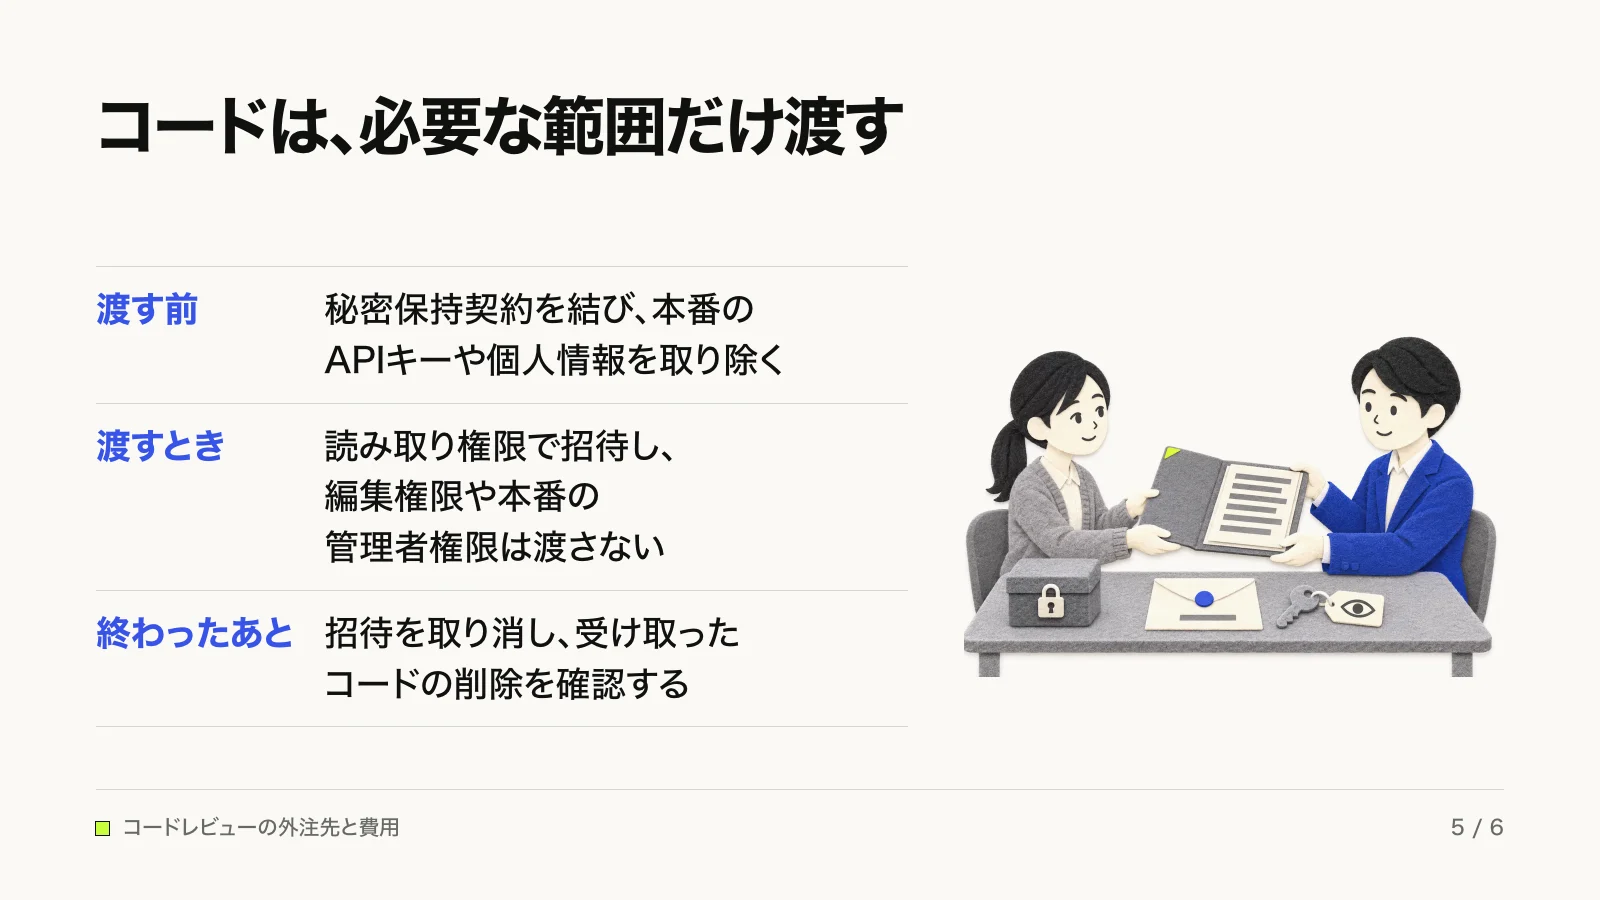
渡す前:秘密保持契約とコードの確認
まず、コードを渡す前に秘密保持契約(NDA)を結びましょう。
そのうえで、渡すコードに本番環境のAPIキーやパスワード、個人情報が含まれていないか確認します。APIキーは、アプリが外部のサービスを利用するときなどに使う認証情報です。
もしキーがコードに含まれていた場合は、コードから取り除くだけでなく、公開前に新しいキーへ差し替える必要があります。
実際に、国内の大手自動車メーカーのサービスでは、開発委託先がソースコードの一部を公開設定のGitHubに置き、その中にデータサーバーへのアクセスキーが書かれていたことから、情報が漏えいした可能性があると2022年10月7日に公表されました。
海外でも、外部の開発者との契約をめぐるトラブルで、コードの公開を脅された事例が2024年7月4日の企業ブログで紹介されています(公表した企業側の説明です)。そこでは、秘密保持契約がなかったことや、リポジトリに秘密情報が含まれていたことなどが問題として挙げられています。
どちらもコードレビューの依頼先による流出事例ではありません。しかし、コードを外部に渡す際に、秘密情報を含めたままにするリスクを示しています。
渡すとき:必要な範囲だけアクセスを許可する
GitHubなどでコードを管理している場合は、リポジトリ(コードを保管・管理する場所)に依頼先を招待する方法があります。
その際は、コードを閲覧できるだけの「読み取り権限」を基本とし、必要のない編集権限や本番環境の管理者権限は渡さないようにしましょう。
自社のパスワードを依頼先に教える必要もありません。
また、レビューに本番の個人情報を使うことは避けてください。
「個人情報の保護に関する法律 第25条(委託先の監督)」は、個人データの取扱いの全部または一部を委託する場合に、委託先を必要かつ適切に監督することを求めています。これは、ソースコードを渡す行為そのものについての規定ではありませんが、レビューに必要のない個人データを渡さないことが重要です。
依頼先がAIを使ってコードを確認する場合は、預けたコードがAIの学習に利用されない設定になっているかも聞いておきましょう。
終わったあと:アクセス権限とコードの削除を確認する
レビューが終わったら、依頼する側でリポジトリへの招待を取り消します。
あわせて、依頼先が受け取ったコードをどこに保存し、仕事が終わったあとにいつ削除するのかも確認しておきましょう。
当社では、預かったコードを担当者のパソコンで管理し、報告会など、お客様との仕事が終わった時点で速やかに削除しています。これは公開前チェックのサービスを始める以前から行っている取り扱いです。
また、AIでコードを確認するときも、学習に使われない設定で利用しています。
本番の個人情報が含まれているコードを受け取ってしまった場合は、該当する情報を伏せたうえで、当社の手元のコードからも削除します。依頼する側でも、元のリポジトリに残っている個人情報を取り除く必要があります。
コードを外部に渡すこと自体を避けるのではなく、何を渡し、誰がアクセスでき、仕事が終わったあとにどう扱うかを、依頼前に決めておくことが大切です。
6. コードレビューの報告書で確認すべきこと
コードレビューの報告書は、経営者が対応を判断するための要約と、実際に直す人が作業するための情報の2つがそろっているかで確かめます。
社内にコードを読める人がいない場合、専門的な問題が書かれているだけでは、次に何をするかを決められません。
報告書を受け取る前に、どのような内容が含まれるのか確認しておきましょう。
経営者が判断するための要約
経営者が知りたいのは、技術的な細かい問題よりも、アプリを公開するうえでどのようなリスクがあるのか、対応にはどの程度の費用がかかるのかという点です。
報告書の冒頭に、確認した範囲、主な問題、公開前に対応が必要なこと、修正の優先度などがまとめられていれば、社内で対応方針を決めやすくなります。
取引先からセキュリティチェックシートへの回答を求められた場合にも、確認結果を説明する根拠として利用できます。
ただし、報告書は確認した範囲で見つかった問題を示すものであり、アプリの安全性を保証する書類ではありません。
直す人が作業するための情報
実際に修正する人にとっては、次の情報が必要です。
- 重大さ:その問題がどの程度のリスクにつながるか
- 場所:どのファイルや処理に問題があるか
- 根拠:なぜ問題と判断したのか
- 直し方:どのような対応が考えられるか
- 再確認:修正後に何を確かめる必要があるか
この情報が整理されていれば、レビューをした会社とは別の人が修正を担当する場合にも、問題の内容を伝えやすくなります。
また、レビューでどの項目を確認したのかが分かることも重要です。公開前に確認したい具体的な項目については、AIで作ったアプリの公開前セキュリティチェック|公開してよいかを判断する10項目で詳しく説明しています。
報告書を受け取ったら、問題が何件見つかったかだけでなく、依頼する側が次の対応を決められる内容になっているかを確認しましょう。
7. 修正と作り直し、どう判断する?誰に直してもらう?
コードレビューで問題が見つかっても、すぐにアプリ全体を作り直す必要があるとは限りません。
一部を修正すれば使い続けられる場合もあれば、問題が多すぎて、仕組みを作り直したほうがよい場合もあります。
また、レビューを依頼した会社に修正まで頼む必要はありません。作った人や別の会社に直してもらう方法もあります。
作り直しが必要になるのはどんな場合?
セキュリティの問題が多すぎる場合は、一つずつ直すより、仕組みを立て直したほうがよいこともあります。
ただし、作り直すのはアプリ全体とは限りません。
当社では、画面は残したまま、データの扱いや認証など、裏側の仕組みを作り直したことがあります。
画面は利用者が業務の流れに合わせて使いやすく作っていることもあるため、問題のない部分は活かすという考え方です。
特に注意したいのが、ログインの仕組みや、利用者ごとに閲覧・操作できる範囲を制限する権限の設定です。
当社では、こうした仕組みに漏れがある場合、ミドルウェアと呼ばれる認証などを共通で受け持つ仕組みで保護したり、AWS Cognitoのような外部の認証サービスに差し替えたりしています。
これはAIで作ったアプリだけの話ではありません。AIが普及する以前に人が書いたコードでも、同じような問題に対応したことがあります。
監修者の経験では、AIで作ったシステムは認証や権限に関する問題が見つかることが多いものの、すべてが重大とは限りません。公開前に直すか、公開後の運用中に直すかは、アプリの用途や扱う情報をもとに、お客様と相談して決めています。
作り直しを勧められたら確認したい4つのこと
依頼先から作り直しを勧められた場合、そのまま発注する前に、次の点を確認しましょう。
- どの問題が作り直しの理由なのか:見つかった問題のうち、個別の修正では対応しにくい部分を具体的に説明してもらいます。
- 修正する場合と作り直す場合で、費用はどう違うのか:今あるコードを活かす方法と、仕組みを作り直す方法について、それぞれの作業内容と費用を比較します。
- レビューだけで依頼を終えることはできるか:修正や作り直しの発注まで求められるのか、レビュー結果だけを受け取れるのかを確認します。
- 別の会社にも渡せる報告書か:修正箇所と対応方針が明確で、別の会社に見積もりを頼む際にも使える内容かを確認します。
アプリは形のない商品なので、依頼する側が技術的な説明や見積もりの妥当性を判断するのは簡単ではありません。
だからこそ、作った人とは別の第三者に確認してもらうことには意味があります。作り直しの提案に納得できない場合も、別の依頼先に意見を求める(セカンドオピニオンを取る)ことができます。
修正は誰に頼む?3つの選択肢
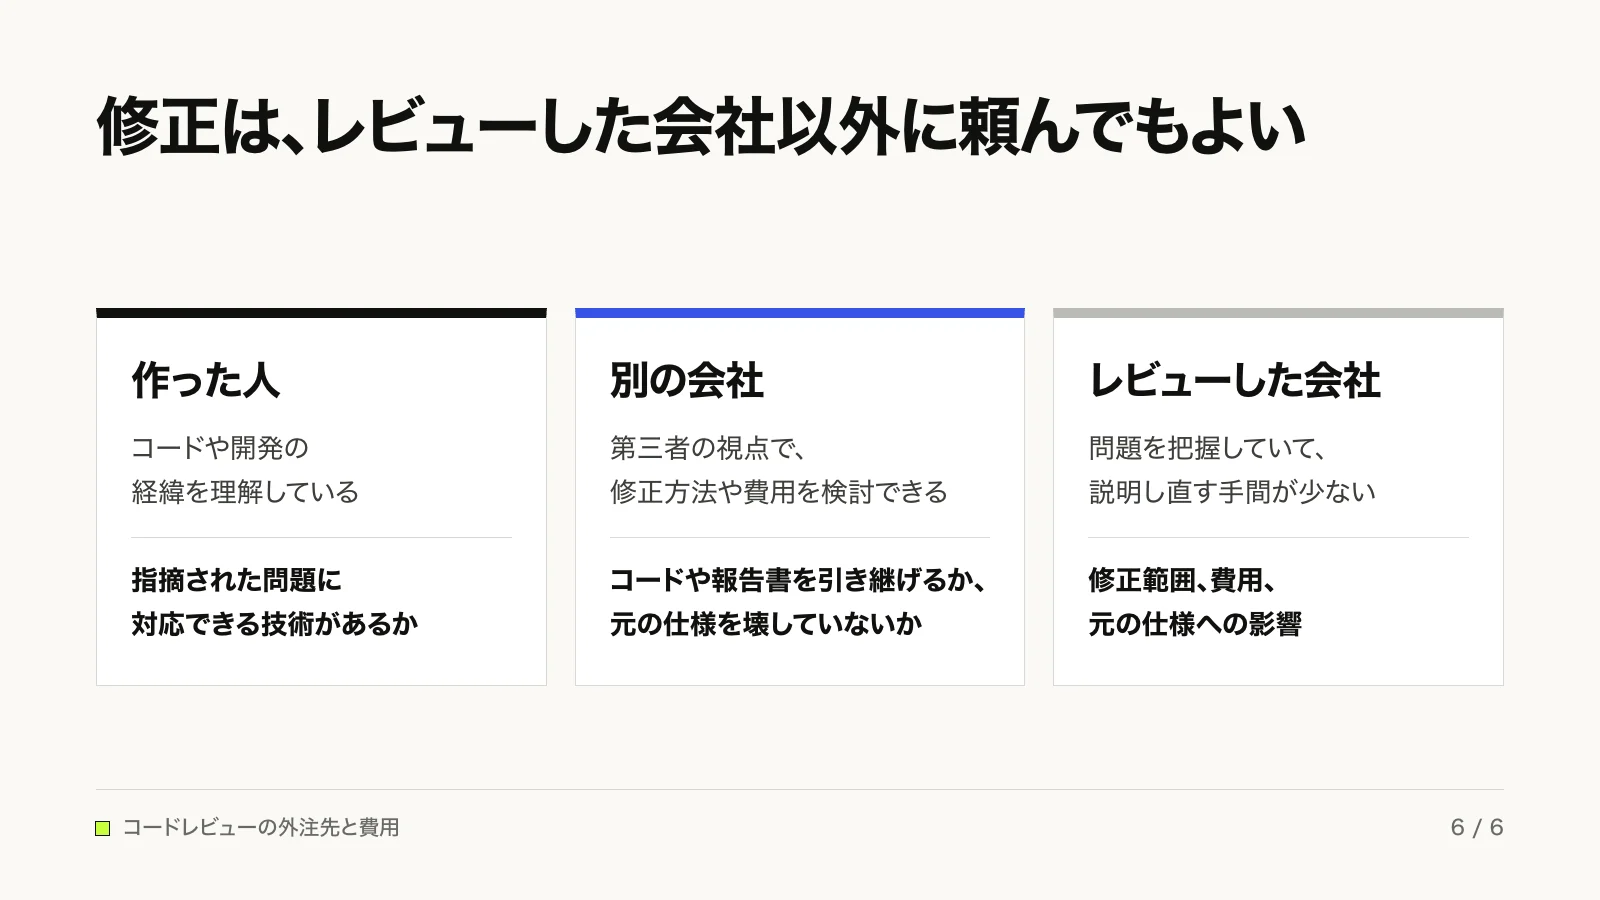
修正を担当する人には、大きく3つの選択肢があります。
横幅が狭いときは左右にスクロールできます
| 直す人 | よい点 | 確認したいこと |
|---|---|---|
| 作った人 | コードや開発の経緯を理解している | 指摘された問題に対応できる技術があるか |
| 別の会社 | 第三者の視点で修正方法や費用を検討できる | コードや報告書を引き継いで対応できるか、元の仕様を壊していないか |
| レビューした会社 | 問題を把握しているため、説明し直す手間が少ない | 修正範囲、費用、元の仕様への影響 |
作った人とは別の会社に修正を依頼する場合は、コードの引き継ぎが必要です。事前に確かめたい項目は、他社開発システムの引き継ぎチェックリストで紹介しています。
レビューした会社に修正も頼む場合は、修正によって画面の動きや仕様が変わり、実際の業務での使い方とずれる可能性があります。
修正の前に変更内容を打ち合わせ、修正後も依頼する側で実際に操作して確認しましょう。
修正後の再確認と費用
修正が終わったら、指摘された問題が解消されたかを再確認することも大切です。
ただし、再確認をレビュー料金に含む依頼先もあれば、別料金にしている依頼先もあります。
修正を誰に頼むかを決める際に、再確認を誰が行うのか、追加費用が必要かも聞いておきましょう。
また、公開後も継続して確認や修正を依頼したい場合は、保守運用サービスを利用する方法があります。
当社に修正を頼む場合は、修正・本番公開が50万円〜(税別)で、直す範囲を決めてから見積もります。報告会から2か月以内に修正・本番公開を発注すると、公開前チェックの15万円を全額充当します。公開後の保守は月額3万円〜(税別)で、当社が修正・本番公開した小規模・中規模のアプリは公開から1年間無料、大規模なアプリは割引となります。
8. よくある質問
AIのレビューツールだけで足りますか?
自分で簡易的に確かめるには役立ちます。ただし、主に変更した部分のコードを確認するため、アプリ全体を公開してよいかの判断や、修正する順番までは分かりません。
セキュリティの知識がないと、指摘された問題の理解と修正に時間がかかることもあります。
AIでどこまで確認できるかは、Claude Codeのセキュリティチェック|/security-reviewだけで公開できる?で説明しています。
フリーランスに頼むとき、気をつけることは?
「特定受託事業者に係る取引の適正化等に関する法律(フリーランス法)」では、対象となるフリーランスに仕事を頼む際、業務内容、報酬の額、支払期日などを、書面やメールなどで直ちに明示する必要があります。
また、ココナラやランサーズなどのマッチングサイトでは、仕事の契約は依頼する側と出品者の間で成立し、運営会社は契約の当事者にはなりません。
仮払いやキャンセルなどの仕組みはありますが、確認してもらう範囲や修正・再確認の扱いは、依頼前に決めておきましょう。
レビューした会社に、修正も頼むべきですか?
必ずしも同じ会社に頼む必要はありません。
レビューした会社なら問題を説明し直す手間が少なく済みますが、修正の前後には打ち合わせを行い、画面の動きが業務での使い方とずれていないか確認しましょう。
作った人や別の会社に頼む場合は、レビューした会社と修正する会社の両方とやり取りすることになり、コミュニケーションにかかる時間は単純に倍になります。
そのため、報告書をそのまま渡して修正できるかが重要です。当社の報告書をもとに、別の会社に修正を依頼することもできます。
画面やコードが多いと、費用は変わりますか?
依頼先によっては、コードの行数や画面数に上限があったり、量に応じて見積もったりします。
当社の公開前チェックは、画面20程度・コード1万行程度まで15万円(税別)の定額です。超える場合は、事前に期間と費用をお伝えします。
すでに公開しているアプリでも、見てもらえますか?
当社では、公開前チェック、修正・本番公開、保守のどこからでもご依頼いただけます。
すでに公開しているシステムについては、保守運用サービスだけのご相談もお受けしています。
9. まとめ:何を確認したいか、誰が直すかで依頼先を決める
AIや外注先が作ったアプリのコードレビューは、個人のフリーランスから専門の診断会社まで、さまざまな依頼先があります。
選ぶ際は、費用だけでなく、何を確認してほしいか、問題が見つかったあと誰が直すかを考えておきましょう。
社内にコードを読める人がいない場合は、次の5つが判断の基準になります。
- 公開してよいかの判断までしてくれるか
- 問題の優先度と修正費用が分かるか
- 経営者にも分かる報告書があるか
- 作り直しが必要な理由と費用を比較できるか
- 修正や公開後の保守まで相談できるか
依頼先を決められない段階でも、当社の無料相談をご利用いただけます。何で作ったか、誰が使うか、いつ公開したいかを伺います。
参考文献
- 当社調べ(2026年11月17日時点)ココナラ「コードレビュー相談」
https://coconala.com/categories/814/744 - 当社調べ(2026年11月17日時点)ランサーズ「コードレビュー」
https://www.lancers.jp/menu/browse/programming_tech/qa_services/code_review - ランサーズ「ヘルプ」(システム手数料)
https://www.lancers.jp/faq/A1034/936 - CodeRabbit「Pricing」
https://www.coderabbit.ai/pricing - GitHub Docs「About GitHub Copilot code review」
https://docs.github.com/en/copilot/concepts/agents/code-review - GitHub「Copilot plans」
https://github.com/features/copilot/plans - Claude「Pricing」
https://claude.com/pricing - 経済産業省「情報セキュリティサービス基準 第4.1版」
https://www.meti.go.jp/policy/netsecurity/shinsatouroku/zyouhoukizyun4_1.pdf - 経済産業省「情報セキュリティサービス基準」制度ページ
https://www.meti.go.jp/policy/netsecurity/shinsatouroku/touroku.html - IPA「情報セキュリティサービス基準適合サービスリスト」
https://www.ipa.go.jp/security/service_list.html - 経済産業省「秘密情報の保護ハンドブック~企業価値向上に向けて~」
https://www.meti.go.jp/policy/economy/chizai/chiteki/pdf/handbook/full.pdf - e-Gov法令検索「個人情報の保護に関する法律」
https://laws.e-gov.go.jp/law/415AC0000000057 - 個人情報保護委員会「ガイドライン(通則編)」
https://www.ppc.go.jp/personalinfo/legal/guidelines_tsusoku/ - e-Gov法令検索「特定受託事業者に係る取引の適正化等に関する法律」
https://laws.e-gov.go.jp/law/505AC0000000025 - 公正取引委員会・中小企業庁「フリーランス法」説明資料
https://www.chusho.meti.go.jp/keiei/torihiki/download/freelance/law_02.pdf - ランサーズ「利用規約」
https://www.lancers.jp/help/terms - ココナラ「利用規約」
https://coconala.com/pages/terms_user - トヨタ自動車「お客様情報の漏えいの可能性に関するお詫びとお知らせ」(2022年10月7日)
https://global.toyota/jp/newsroom/corporate/38095972.html - Prosopo「We are being blackmailed」(2024年7月4日)
https://www.prosopo.io/blog/we-are-being-blackmailed/ - IPA「情報システム・モデル取引・契約書」
https://www.ipa.go.jp/digital/model/model20201222.html
※表1の③〜⑤の価格は、当社が2026年11月17日時点で各社の公式ページを調べた例です。