
公開前には、AIが見つけた問題を実際の使い方や扱う情報に照らして評価し、どれを先に直すか決める必要があります。さらに、他人のデータが見えないか、本番の設定に問題がないかなど、AIのコードレビューだけでは分からない部分も確かめなければなりません。
この記事では、エンジニアのいない会社がClaude Codeなどで自作したアプリを取引先やお客様に提供する前に、AIに任せられること、人が確かめること、指摘の優先順位の決め方、社内外の役割分担を解説します。
監修は、システム・アプリ開発に10年以上携わり、スタートアップでの経験もある株式会社DEPARTURE代表取締役・情報処理安全確保支援士の高木翔一が担当しています。
自分で確かめるのが難しい場合は、監修者が担当するAIアプリの公開前ドックもご覧ください。
Claude Codeのチェックで「問題なし」なら、公開しても大丈夫?
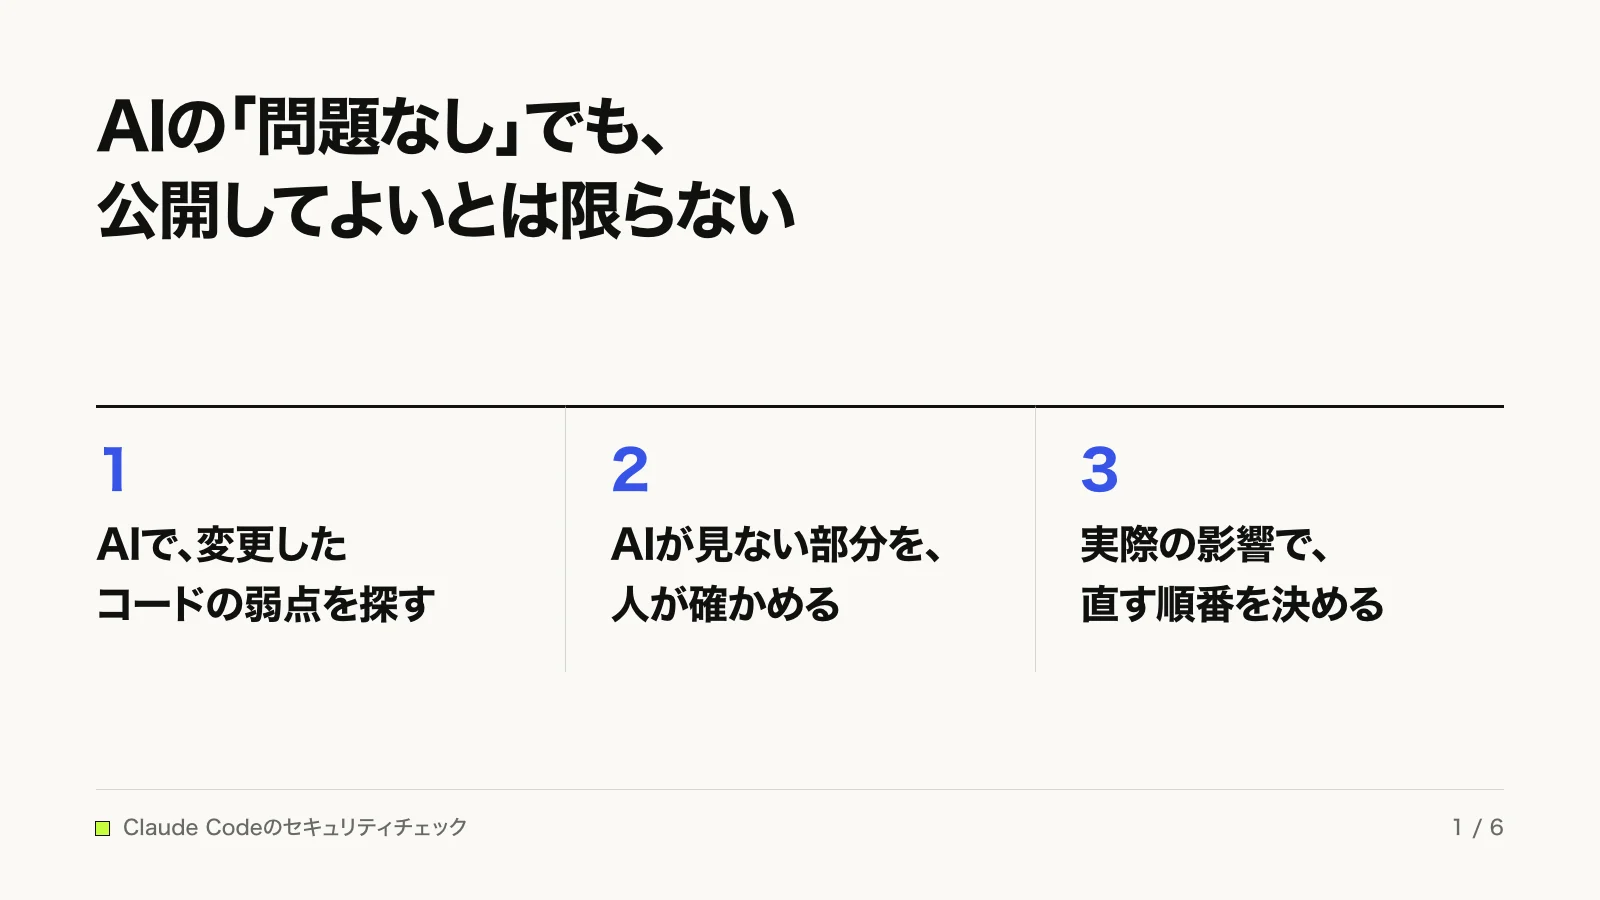
Claude Codeのセキュリティチェックで指摘がなかったとしても、それは「確認した範囲で、AIが問題を見つけなかった」という結果です。社外の人に使ってもらえる状態かどうかは、別に判断する必要があります。
例えば、作ったアプリにログインでき、データの登録や表示も正常に動いているとします。しかし、それだけでは、ほかの利用者の情報を見られないか、管理者だけが使う機能を一般の利用者が操作できないかまでは分かりません。
アプリが予定どおり動くことと、社外に公開するための確認が済んでいることは違います。
この点は、Claude Codeを提供するAnthropicも明確にしています。公式ヘルプセンターでは、自動のセキュリティレビューは、よくある脆弱性を見つけるのに役立つ一方、従来のセキュリティ対策や人によるコードレビューを補うものであり、それらに代わるものではないと説明しています。
また、GitHub上のコードを確認する別の機能「Code Review」の公式説明でも、指摘がないことはコードに誤りがない、あるいは安全だという意味ではないと注意しています。
とはいえ、AIの確認に意味がないわけではありません。AIで作ったアプリを確認すると、よくある問題は一通り見つかることが多く、当社の公開前チェックでも /security-review を業務に使っています。
大切なのは、AIが見つけた問題をどう扱うかです。すべてを直すのが理想でも、時間や費用には限りがあります。実際の使い方を踏まえ、「公開前に直すもの」と「公開後に対応するもの」を判断する必要があります。
さらに、AIが確認する範囲にも限界があります。機能ごとの違いは次の章で、人が補うべき確認はその次の章で説明します。
なお、社内の人だけが使うアプリでは、アクセスできる人を限定することで、一般公開とは異なる対策を取れる場合があります。この違いは後半のFAQで説明します。
Claude Codeのセキュリティ機能は、何を確認できる?
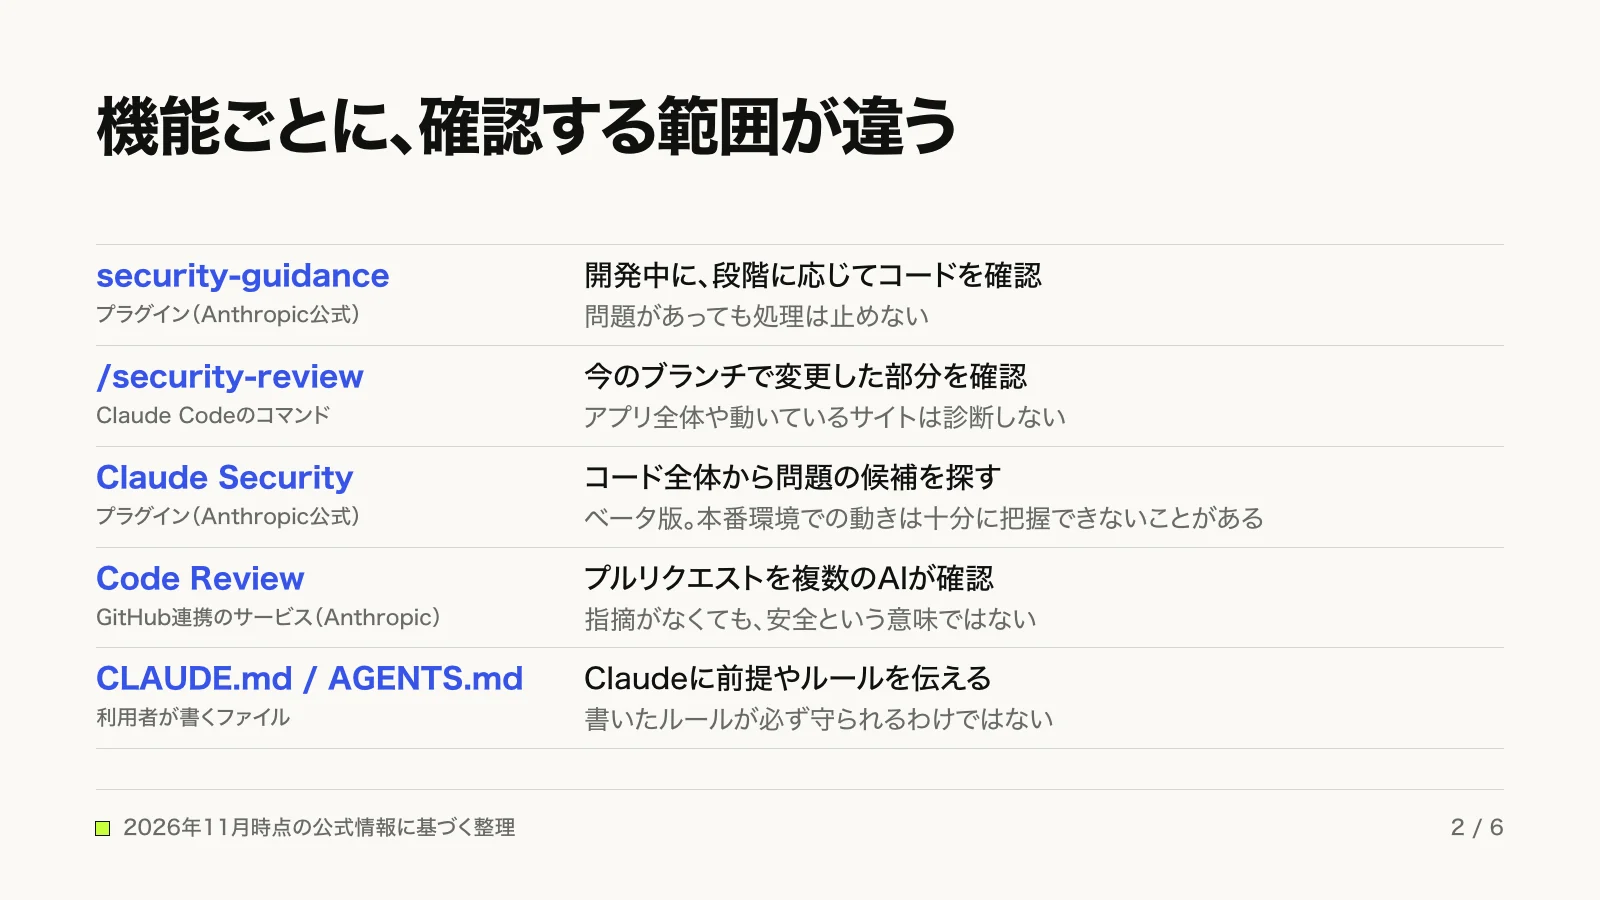
Claude Codeには、作業中のコードを確認する機能から、コード全体を詳しく調べる機能まで、複数のセキュリティ確認の仕組みがあります。
ただし、それぞれ確認する範囲や使える条件が異なります。特に /security-review は、アプリ全体を診断する機能ではないため、違いを理解して使うことが重要です。
このうち4つはAnthropicが提供する機能で、CLAUDE.mdだけは利用者が自分で書くファイルです。以下は、2026年11月時点の公式情報に基づく整理です。
横幅が狭いときは左右にスクロールできます
| 機能 | どんなものか(提供元) | いつ使うか | 何を確認するか | 見ないもの・注意点 |
|---|---|---|---|---|
| security-guidance | Claude Codeに追加するプラグイン(Anthropic公式) | アプリの開発中 | ファイルの編集時、やり取りの終了時、Claudeによるコミット・push時に、段階に応じてコードを確認する | 問題があっても処理を止めない。利用者自身がシェルから実行したコミットは対象外。全プランで利用可能 |
| /security-review | Claude Codeに用意されたコマンド(Anthropic) | 変更したコードを公開する前 | 今のブランチで変更した部分から、認証の問題や情報の露出などを探す | アプリ全体や動いているサイトは診断しない。originのリモートが必要 |
| Claude Security | Claude Codeに追加するプラグイン(Anthropic公式)。Enterpriseプラン向けの管理サービスもある | コードを広く詳しく調べたいとき | コード全体または変更部分から問題の候補を探し、根拠・重要度・修正案を示す | 本番環境での動きは十分に把握できないことがある。ベータ版で、修正案は自動適用されない |
| Code Review | GitHubと連携し、Anthropicの環境で動くサービス(Anthropic) | GitHubでコードの変更を確認するとき | プルリクエスト(コード変更を取り込むための申請)を複数のAIが確認する | コードを実行せず、変更の承認やブロックもしない。Team・Enterpriseプラン向けの別料金の機能 |
| CLAUDE.md(AGENTS.md) | 利用者が自分で書く説明ファイル(機能ではない) | 開発中のClaudeに前提やルールを伝えたいとき | ファイルに書いたセキュリティ上の注意などをClaudeに伝える | セキュリティ診断の機能ではなく、書いたルールが必ず守られるわけではない |
/security-reviewは変更した部分を確認する機能
Claude Codeの /security-review は、現在のブランチと、origin の既定ブランチとの差分を確認します。
ブランチとは、開発中の変更を管理するための作業の区切りです。ここでいう差分は、基準となるコードから変更された部分を指します。
公式のコマンド一覧では、/security-review はこの変更部分を確認し、インジェクション(不正な命令や入力の注入)、認証の不具合、データの露出などを探すと説明されています。
そのため、今回変更していない部分に問題が残っていても、確認の対象に含まれるとは限りません。すでに動いているサイトにアクセスして、実際の動きを検証する機能でもありません。
アプリ全体を詳しく調べたい場合には、別の機能であるClaude Securityがあります。
Claude Securityは、2026年2月20日に「Claude Code Security」という名前で限定的な研究プレビューとして発表され、同年4月30日に現在の名称へ変更されました。Enterpriseプラン向けのサービスは公開ベータ、Claude Codeで使うプラグインもベータ版であり、一般提供された機能ではありません。
Claude Securityでは、問題の候補をAIが別の視点から検証し、修正案まで提示します。ただし、コードから推測して調べるため、実際の設置場所や設定による影響を十分に把握できない場合があります。また、同じコードを調べても、実行するたびに結果が変わることがあります。
最初から確認の対象に含まれない問題もある
もう一つ知っておきたいのが、セキュリティレビューには、意図的に対象から外している問題もあることです。
GitHubで公開されている /security-review のプロンプトでは、誤った指摘を減らすため、確信度が低い問題や理論上の問題に加えて、次のような項目を確認対象から外しています。
- DoS(サービスを利用できなくする妨害)
- レート制限(使いすぎを防ぐ回数の上限)
- メモリやCPUなどの資源の使い果たし
- 影響が証明されていない入力の検証
- オープンリダイレクト(意図しないサイトへの転送)
例えば、外部サービスのAPIを使うアプリでは、呼び出し回数の制限が不十分だと、想定外の利用や高額な請求につながる可能性があります。
公開されているプロンプトでは、こうしたレート制限の問題は最初から確認対象に含まれていません。ただし、Claude Codeに組み込まれている版も同じ内容なのかは、公式には示されていません。
そのため、/security-review で指摘されなかったからといって、利用上限なども確認済みだと判断しないことが大切です。
開発中の自動チェックやルール設定にも限界がある
開発中に確認を続けたい場合には、security-guidance プラグインが役立ちます。
ファイルを編集した際には、AIを使わず危険なコードのパターンと照合し、Claudeとのやり取りが終わった際には別のClaudeが変更部分を確認します。さらに、Claudeがコードをコミット・pushするときには、周辺のコードも含めて詳しく調べます。
ただし、これらは問題を見つける仕組みであり、問題があっても書き込みやコミットを止めるわけではありません。また、Gitで管理していないフォルダでは、一部の確認が行われません。
CLAUDE.mdも同様に、書いておけば必ず守られる設定ではありません。
例えば、セキュリティ上の注意事項をCLAUDE.mdに記載しても、それはClaudeが作業するときの前提情報として扱われます。特定の操作を確実に止めたい場合は、公式が案内するフックや権限の設定が必要です。
なお、Claude Codeが読むのは基本的にCLAUDE.mdです。v2.1.277以降は、CLAUDE.mdがない場合に限り、ほかのAIツールとも共有しやすいAGENTS.mdを代わりに読みます。どちらに書いても、必ず守られるわけではない点は同じです。
なお、ここまで説明したのは、Claude Codeで作ったアプリのコードを確認する仕組みです。Claude Code自体の更新や操作権限の管理といった、開発ツールを安全に使うための設定とは区別して考える必要があります。
では、コードの確認だけでは分からない部分を、公開前にどう確かめればよいのでしょうか。
AIだけでは確認できないことは、人が確かめる
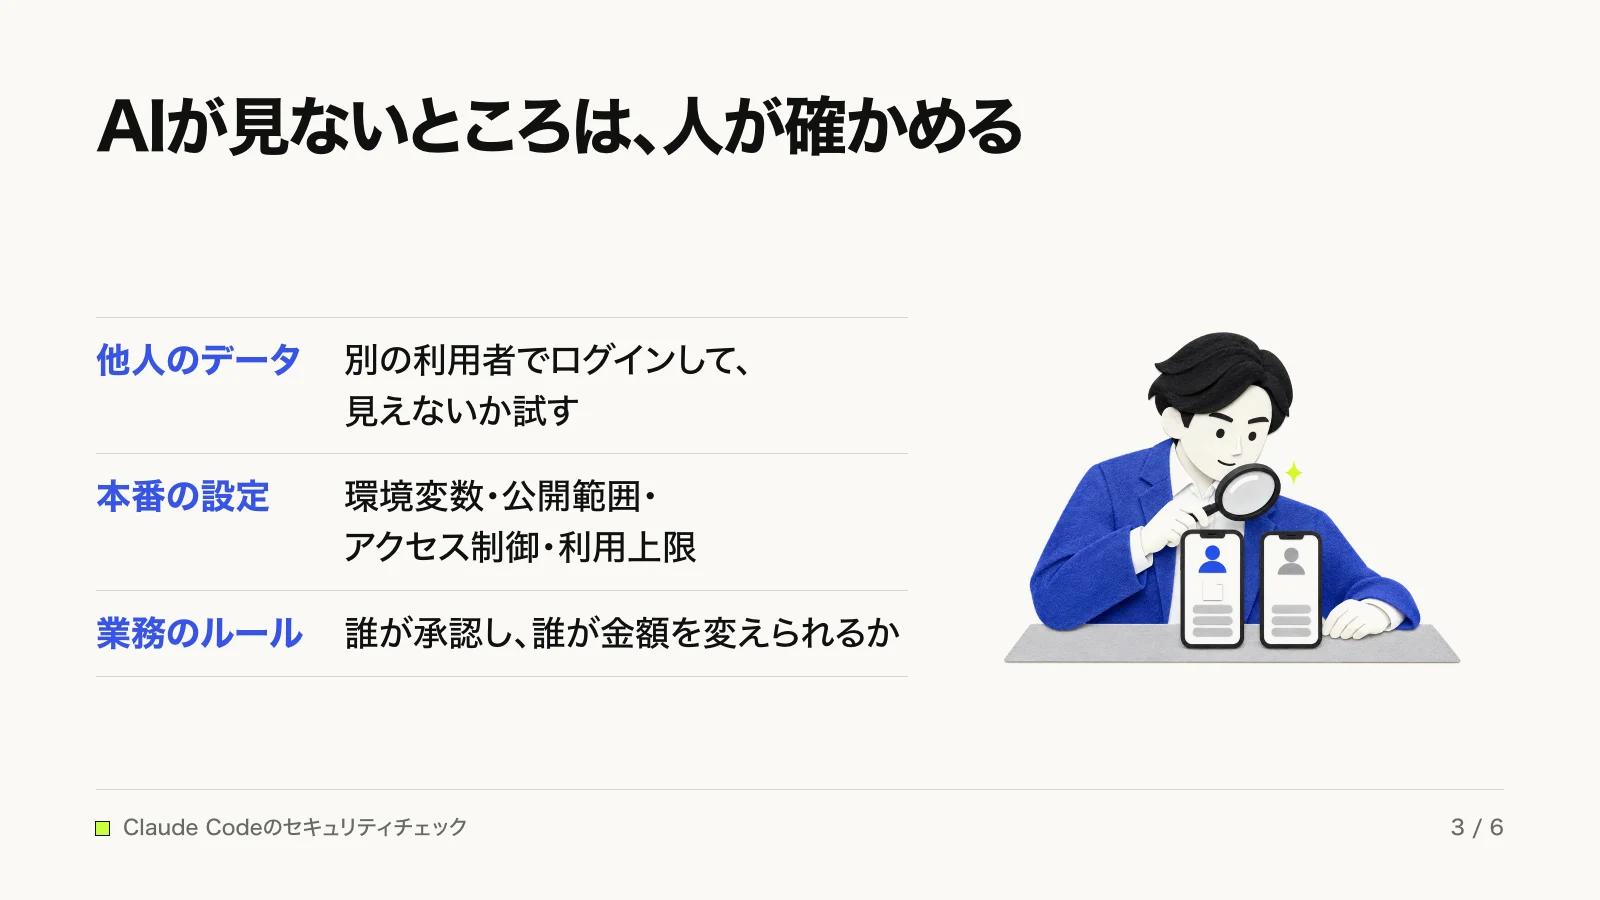
AIのコードレビューは、ソースコードに書かれた処理を調べるものです。しかし、実際のアプリには、コードを読むだけでは分からないことがあります。
特に確認が必要なのは、誰がどの情報にアクセスできるか、本番環境がどう設定されているか、業務上のルールが正しく反映されているかという点です。
他人のデータが見えないか、実際に試す
例えば、お客様ごとに情報を管理するアプリを作った場合、自分のアカウントでログインして正常に使えるだけでは十分ではありません。
別の利用者としてログインしたときに、他人の情報を見たり、変更したりできないかを確かめる必要があります。
確認するときは、異なる利用者のアカウントを2つ用意し、一方で登録した情報が、もう一方から見えないかを実際に試します。
特に、管理者、編集者、閲覧者など、利用者によって操作できる範囲が違うアプリでは注意が必要です。
AIで作ったアプリについて相談を受ける中でも、一般的なシステム設計の定石から外れた作りになっていることがあります。利用者の権限を意識して設計していないアプリでは、権限に関する問題が見つかる傾向があります。
画面上でボタンを非表示にしていても、それだけで操作が制限されているとは限りません。情報を取得したり変更したりする処理そのものに、適切な権限の確認があるかが重要です。
AIの確認だけでは足りないことを示す例として、米国の脆弱性診断会社が行った実験があります。
同社は、AIのコーディングツールで歯科医院向けのアプリを作り、AIによるセキュリティ監査を3回行って指摘を修正しました。その後、人が侵入テストを実施したところ、IDを変更すると他人の情報を閲覧できる問題や、ログインなしで見られる画面、受付担当者が管理者アカウントを作れてしまう問題が見つかりました。
さらに、請求額にマイナスの値を設定できる問題や、XSS対策をすり抜けられる問題も確認されています。
これは海外の診断会社による実験であり、実際に日本国内で起きた事故を示すものではありません。2026年11月時点で当社が調べた範囲では、日本国内でAIのコードレビューの見逃しが原因と公表された事故例は見当たりませんでした。
この実験が示しているのは、AIで指摘された問題を修正したあとでも、実際の利用者の立場で操作すると、別の問題が見つかる場合があるということです。
具体的な公開前の確認項目はAIで作ったアプリの公開前セキュリティチェックで、権限を分ける設計については業務システムの権限設計で詳しく説明しています。
本番環境と外部サービスの設定を確かめる
アプリのコードに問題が見つからなくても、本番環境や外部サービスの設定に問題が残っている場合があります。
例えば、確認したいのは次のような項目です。
- 本番環境の環境変数や、APIキーなどの秘密情報の扱い
- アプリや管理画面の公開範囲
- データベースで、誰がどの情報を読み書きできるかというアクセス制御
- 外部サービスの利用上限や、想定外の利用を防ぐ設定
環境変数とは、アプリの動作に必要な設定値などを、コードとは別に渡すための仕組みです。
これらは、コード上の記述だけでは実際の設定が分からないことがあります。開発中の環境では適切でも、本番環境では違う設定になっている可能性もあります。
前の章で触れたレート制限のように、AIのレビューで指摘されなかった項目も含めて、実際に利用するサービスの管理画面などで確かめる必要があります。
業務のルールが正しく反映されているか確かめる
アプリが技術的に動いていても、業務の進め方と合っていなければ問題が起こります。
例えば、誰が申請を承認できるのか、どの権限の人が金額を変更できるのか、数量や請求金額をどこまで入力できるのか、といった点です。
こうしたルールは、実際の業務を知っている人でなければ、正しいか判断しにくいものです。
認証・権限・決済は、人も重点的に確認する
コードの確認をAIに任せたからといって、人による確認を簡単に済ませてよいわけではありません。
特にログインの仕組みや利用者の権限、決済に関わる処理は、人も重ねて確認することが重要です。
当社の開発や公開前チェックでは、認証と権限について、そもそも弱点を生みやすい設計になっていないかを先に確認します。そのうえで、AIの確認だけで終わらせず、想定した操作手順とは違う使い方も試します。
例えば、画面に表示された操作を順番どおり試すだけでなく、利用者の役割を変えたり、通常とは異なる入力をしたりして、問題が起こらないかを見ます。
AIによる確認と、人が実際の使い方を踏まえて確かめることは、どちらか一方を選ぶものではありません。両方を組み合わせることで、確認できる範囲を広げられます。
そして、問題が見つかったら、すべてを同じ優先度で扱うのではなく、実際の使い方や扱う情報に照らして、どれを公開前に直すか判断します。この優先順位については、次の章で詳しく説明します。
AIが見ない部分を自分で確かめるのが難しい場合は、AIアプリの公開前ドックで、コードと設定を10項目で確認してお伝えします。
AIの指摘は全部直すべき?優先順位の決め方
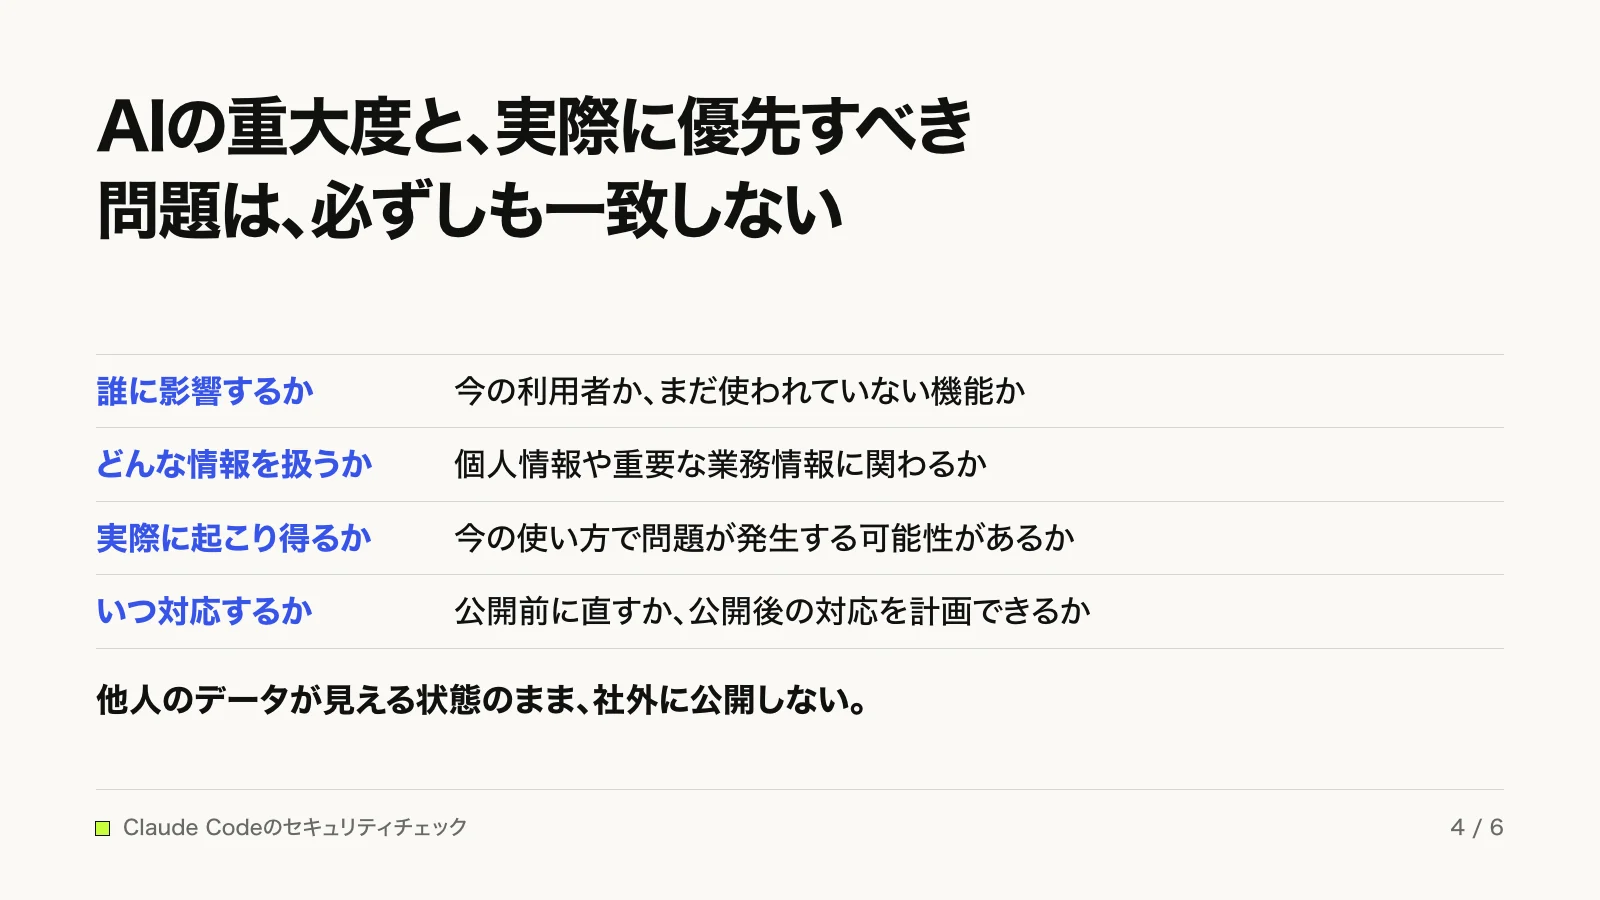
AIのセキュリティチェックで問題が見つかったら、すべて修正してから公開するのが理想です。しかし、指摘を一つずつ直していくには時間も費用もかかります。
そこで重要になるのが、指摘された問題を実際の使い方や扱う情報に照らして評価し、対応する順番を決めることです。
AIが「重大」と判定した問題でも、そのアプリの使い方では影響が生じにくいことがあります。反対に、AIの評価がそれほど高くなくても、利用者の情報に広く影響する問題であれば、公開前に優先して対応する必要があります。
つまり、AIが示す重大度と、自分のアプリで実際に優先すべき問題は、必ずしも一致しません。
権限の不具合でも、利用者の状況によって対応時期が変わる
当社が見た、AIで作ったシステムでも、公開前にAIが権限の不具合を指摘したことがあります。
その問題は、本来は閲覧できない権限の利用者が、情報を見られてしまうというものでした。許可された権限を越えて情報にアクセスできるため、重大な欠陥です。
こうした問題は基本的に公開前の対応が必要ですが、実際の運用状況によって判断が変わる場合もあります。
例えば、最初の公開時点では閲覧だけの権限を持つ利用者が運用上存在せず、その権限を使う予定がまだない場合です。このような条件であれば、閲覧だけの利用者が使い始めるまで、対応を保留してよいと判断することがあります。
もちろん、現在の利用者が他人のデータを見られる状態のまま、社外に公開してよいという意味ではありません。今いる利用者にどのような影響があるか、問題のある権限が実際に使われるかを確かめたうえでの判断です。
また、保留とは修正しなくてよいということではありません。問題を把握したうえで、該当する権限の利用者が使い始める前に対応するなど、修正する時期を決めておくことが必要です。
基準を満たしていなくても、公開後の対応とする場合がある
もう一つ、当社が実際にお客様へ助言した例があります。
ログインしたまま操作していない利用者を、自動的にログアウトさせるまでの時間についてです。
セキュリティの確認基準として使われる「OWASP Session Management Cheat Sheet」では、無操作タイムアウトの目安を、重要なアプリで2〜5分、リスクの低いアプリで15〜30分としています。
しかし、設定された時間がこの目安より長いからといって、すべてのアプリで直ちに修正が必要とは限りません。
扱う情報がそれほど重要ではないシステムであれば、すぐに費用をかけて変更するより、公開後に対応する選択肢もあります。
当社でも、システムが扱う情報の重要度を踏まえて、お客様に「公開後の対応でよい」と伝えたことがあります。
これはAIが指摘した問題ではなく、OWASPの基準と実際のシステムの状況を照らし合わせた判断です。
大切なのは、基準を無視することではありません。どの基準から外れていて、それが自分のアプリではどの程度のリスクになるのかを理解し、対応時期を決めることです。
AIの重大度だけでなく、実際の影響で判断する
指摘の優先順位を決めるときは、次のような観点で整理すると考えやすくなります。
横幅が狭いときは左右にスクロールできます
| 確認すること | 判断するときの考え方 |
|---|---|
| 誰に影響するか | 現在の利用者に影響するのか、まだ使われていない機能なのか |
| どんな情報を扱うか | 個人情報や重要な業務情報に関わる問題か |
| 実際に起こり得るか | 現在の使い方で問題が発生する可能性があるか |
| いつ対応するか | 公開前に直す必要があるか、公開後の対応を計画できるか |
当社の公開前チェックでも、AIの結果を実際のコードと見比べながら、形式上は重大に見えても運用上は起こりにくい問題や、一見小さくても影響が広がりやすい問題を見極め、優先度を調整しています。
ただし、他人のデータを閲覧できる状態など、実際の利用者に重大な影響が及ぶ問題を残したまま社外に公開することは避けてください。
公開を止める条件については、AIで作ったアプリの公開前セキュリティチェックで詳しく説明しています。
こうした線引きを、エンジニアではない人がAIと相談するだけで決めるのは難しいものです。次の章では、誰が何を確認し、誰が公開の判断をするのかを整理します。
誰が、いつ、何を確認する?公開前後の役割分担
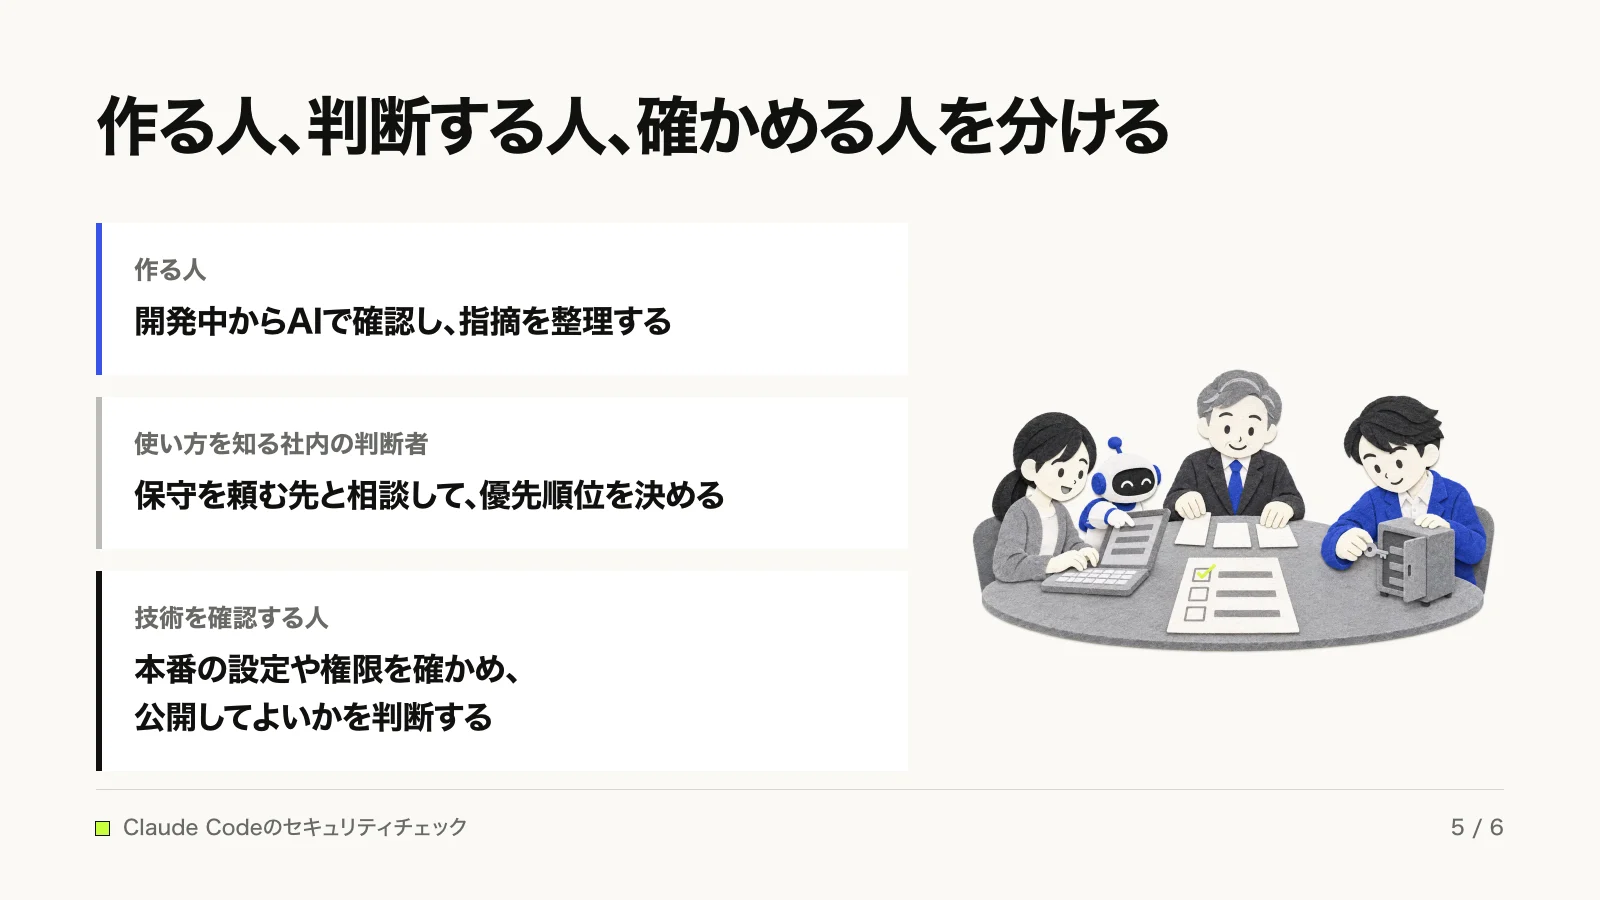
エンジニアのいない会社では、アプリを作った本人が、セキュリティチェックも修正もすべて担当しようとしがちです。
しかし、作った本人がすべての指摘を理解し、自分で修正してから公開する必要はありません。
作る人はAIを使って問題を見つけ、使い方を知る社内の判断者は実際の業務への影響を踏まえて優先順位を考える。そして技術的な部分は、外部のエンジニアや保守を依頼する先に確かめてもらい、公開してよいかを判断する。このように役割を分けると、公開までの進め方が明確になります。
公開前後の役割分担
横幅が狭いときは左右にスクロールできます
| 場面 | 何をするか | 誰が担当するか |
|---|---|---|
| アプリを作るたび | security-guidance などを使い、開発しながらAIで確認する | アプリを作った本人 |
| 公開前 | /security-review などで指摘を洗い出し、対応の優先順位を決める | 使い方を知る社内の判断者が、保守を頼む先と相談 |
| 公開前に一度 | 他人のデータが見えないか、本番の設定に問題がないかを確かめ、公開可否を判断する | 外部のエンジニア、または社内で技術が分かる人 |
| 公開後・定期的 | 追加したコードの確認、ライブラリの更新、新しい脆弱性への対応を検討する | 保守を頼んだ先 |
| 公開後・自社 | 利用者から使い勝手や要望を聞き、営業や改善につなげる | アプリを提供する会社 |
特に重要なのが、公開前に一度、コードだけでなく本番の設定や実際の動きを確認することです。
AIのレビューで指摘がなくても、外部サービスの設定や権限の問題が残っている可能性があります。技術が分かる人に確かめてもらい、公開してよいかを判断します。
自社だけで対応が難しい場合、当社のAIアプリの公開前ドックでは、簡易的な脆弱性診断を含む10項目を確認し、約2週間で報告書と報告会1回を通じて結果をお伝えします。料金は15万円(税別)の定額で、画面20程度・コード1万行程度までが対象です。報告書には直す順番も含まれます。
AIの指摘を、作った本人が全部直す必要はない
エンジニアでない人でも、AIに質問しながらコードを修正していくことはできます。
ただ、セキュリティの問題は、指摘された部分を変更するだけで終わるとは限りません。修正によって別の機能に影響が出ないか、元の問題が解消されたかも確かめる必要があります。
一つずつAIと相談しながら、完成度を高めていくことは理想的ですが、ビジネスでは開発にかけられる時間にも限りがあります。
そのため、技術的な問題をすべて自分で解決しようとするよりも、まず指摘を整理し、優先順位を保守先などと相談して決める方が現実的です。対応内容によっては自分で修正し、判断が難しい部分を外部に任せる方法もあります。
AIを開発する会社も、人の確認を組み合わせている
Claude Codeを開発するAnthropic自身も、AIだけでコードの安全性を判断しているわけではありません。
2026年7月21日に公開された公式ブログによると、同社ではCLAUDE.mdのルールや /security-review、複数のAIによるレビュー、静的解析などを組み合わせています。
そのうえで、規制の対象となるコードや重要なコードには厳格な人の承認を設け、大きな公開の前には外部による侵入テストを実施しています。それ以外の変更については、リスクに応じて自動承認や記録、人による抜き取り確認を使い分けています。
つまり、すべてのコードを人が承認しているわけではなく、重要な部分に確認を集中させているのです。
当社の開発や公開前チェックでも、Claude CodeやChatGPTのCodex、静的チェックツールなどを使い、OWASPやIPAのチェックリストに沿った確認も組み合わせています。そのうえで、認証・決済・権限は人が改めて確かめています。
AIを活用した開発の進め方については、当社のAI駆動開発の実践でも紹介しています。
公開後の保守については後の章で詳しく説明しますが、開発段階から誰が継続してセキュリティを確認するか決めておくことが大切です。
取引先や社内に「セキュリティを確認した」と説明するには
取引先からセキュリティチェックを求められたり、経営者から公開してよい理由を聞かれたりしたとき、Claude Codeのレビュー結果をそのまま提出するだけでは、十分な説明にならないことがあります。
前述のとおり、/security-review が確認するのは主に変更した部分であり、AIのレビュー結果は実行するたびに変わることもあるためです。
大切なのは、何を確認したかだけでなく、何を確認していないか、見つかった問題をどう扱うと決めたかを記録することです。
例えば、次のような内容を整理しておくと、社内外への説明に使いやすくなります。
横幅が狭いときは左右にスクロールできます
| 記録する項目 | 残しておく内容 |
|---|---|
| 確認した人 | AIによる確認を行った担当者、人による確認を担当した人 |
| 確認した範囲 | コードの変更部分、本番環境の設定、利用者の権限など |
| 見つかった問題 | 指摘内容と、実際の使い方で想定される影響 |
| 対応の判断 | 公開前に直すもの、公開後に対応するもの |
| 対応予定 | 誰が、いつ修正するか |
例えば、AIのレビューで問題が見つからなかったとしても、本番環境の設定まで確認したかどうかは、別に記録しておく必要があります。
一方、AIから指摘が出た場合も、単に「対応済み」「未対応」とするのではなく、なぜその対応時期を選んだのかを説明できる形にしておくと、社内の判断にも役立ちます。
実際に、/security-review を試した国内の技術記事でも、指摘内容は的確だった一方、関係者に安全性を説明するための証跡としては不足しており、社内の要件に沿った確認になっているとは限らないことが指摘されています。
取引先からセキュリティチェックシートへの回答を求められた場合に、どのような項目を確認すべきかは、AIで作ったアプリの公開前セキュリティチェックで説明しています。
当社の公開前チェックでも、確認結果をただ並べるのではなく、お客様が理解し、対応を判断しやすい形にまとめることを重視しています。
AIアプリの公開前ドックの報告書は経営者向けの要約から始まり、社内の稟議や取引先への説明にも使えます。ただし、報告書は安全であることを保証する書類ではありません。
公開後も、アプリを変更するたびに確認が必要
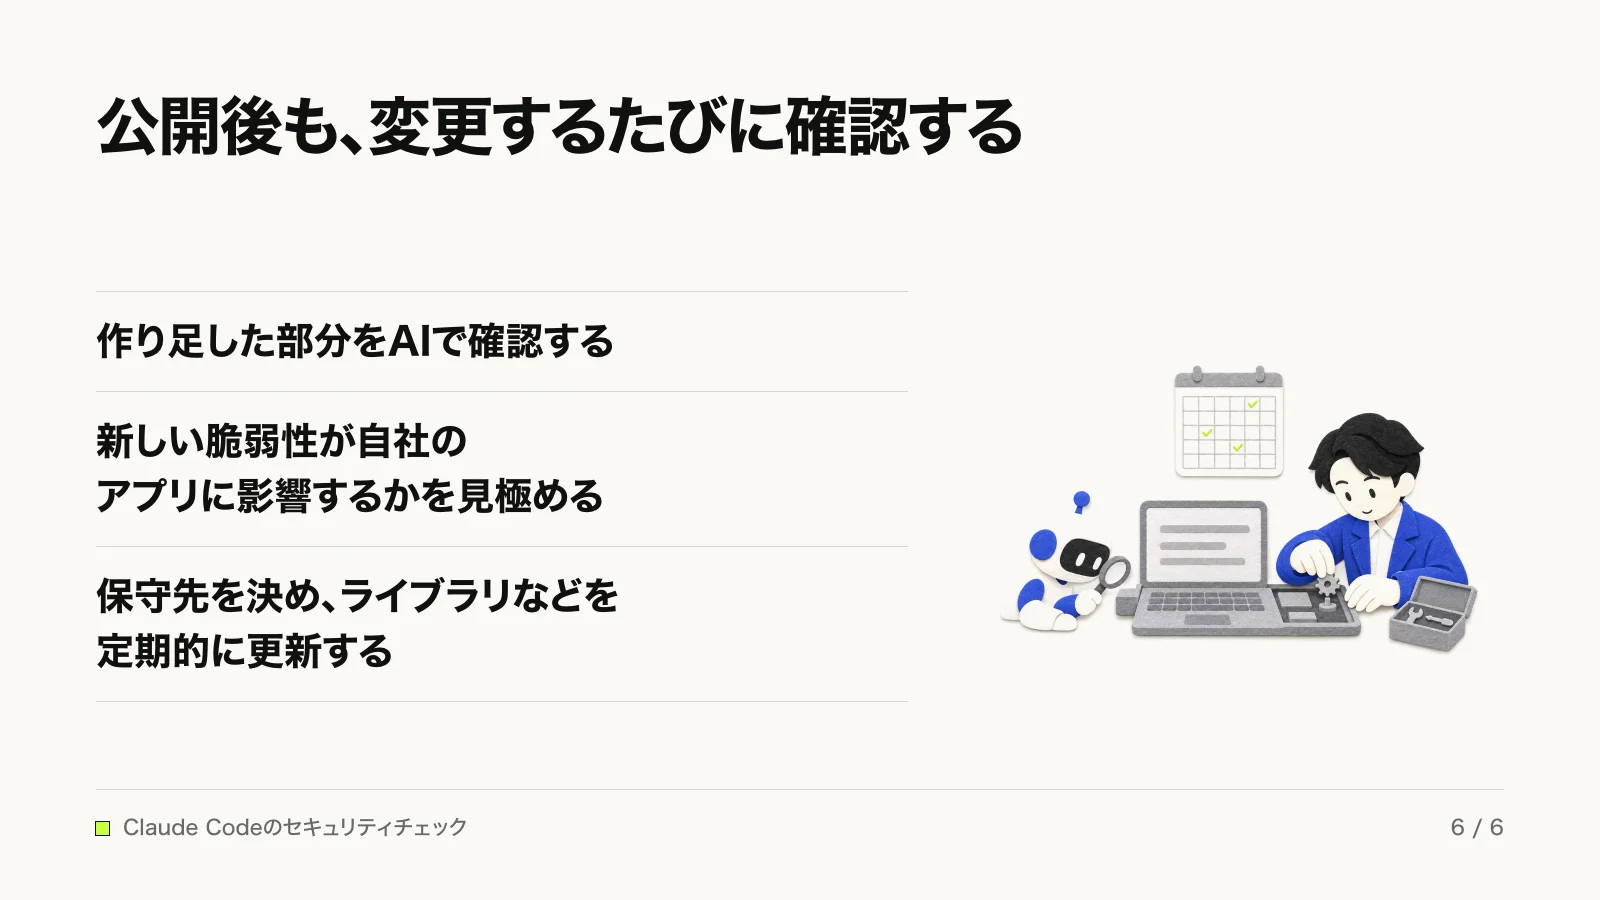
アプリを公開したあとも、機能を追加したり、コードを変更したりするたびにセキュリティの確認が必要です。
開発中と同じように、作り足した部分をAIで確認することは、社内の担当者でもできます。ただし、見つかった問題の優先順位を決めたり、新しく報告された脆弱性が自社のアプリに影響するかを判断したりするには、専門的な知識が必要になります。
例えば、アプリが利用しているライブラリやミドルウェアに脆弱性が見つかった場合です。ライブラリはアプリの開発に利用するプログラムの部品、ミドルウェアはアプリを動かす土台となるソフトウェアを指します。
新しい脆弱性の情報をAIに質問することはできますが、その回答だけで対応の必要性や緊急度を判断するのは難しいものです。実際のシステムの構成や使い方を理解したうえで、影響を見極めなければなりません。
そのため、セキュリティを継続して確認できる保守先を決め、定期的にライブラリなどを更新し、新しい問題が見つかった際にも対応できる体制を整えておくことが大切です。
コードを修正する必要がある場合は、保守先に任せるのか、社内の担当者がAIを使って修正するのかを相談して決めます。
当社の保守では、作り足した部分も毎月確認し、見つかった問題を課題として管理して、対応を提案しています。なお、アプリの規模が変われば保守の料金も変わります。
継続的な対応については、保守運用サービスもご覧ください。
一方、利用者の反応を聞き、アプリを改善していくことは、提供する会社自身の役割です。公開後に利用者が何に困っているか、どの機能が使われているかを把握し、改善につなげていきます。
すべての機能を完成させてから公開するのではなく、利用者の反応を見ながら改良する考え方については、小さく公開するサービス開発でも紹介しています。
セキュリティの維持と、利用者にとって使いやすいアプリへの改善。この両方を続けられるよう、公開前から役割を決めておきましょう。
よくある質問
/security-reviewで「問題なし」と出たら、公開してよいですか?
それだけでは決められません。/security-review は、今のブランチで変更した部分のコードから典型的な弱点を探すもので、アプリ全体や、動いているサイト、本番の設定までは確認しません。AIが見ない部分を人が確かめたうえで、公開を判断してください。
AIの指摘は全部直すべきですか?
全部直せるのが理想ですが、時間も費用もかかります。実際の使い方と扱う情報の重要度から優先順位を決め、急ぐものから対応します。ただし、他人のデータが見える状態のまま社外に公開することは避けてください。
社内の人だけが使うアプリでも、人の確認は必要ですか?
セキュリティへの配慮は必要ですが、VPNなどを使ってアクセスできるパソコンや人を限定できる場合は、誰でもアクセスできるアプリと同じ対策が必要とは限りません。取引先やお客様など、社外の人に使ってもらう段階では改めて確認してください。
CLAUDE.mdやAGENTS.mdにセキュリティのルールを書けば守られますか?
必ず守られるわけではありません。CLAUDE.mdやAGENTS.mdはClaudeに渡す前提情報であり、強制される設定ではありません。特定の操作を確実に止めたい場合は、フックや権限の設定を使うよう公式も案内しています。
何回も、または別のAIで確認すれば、人の確認はいりませんか?
AIの確認結果は、実行するたびに変わる場合があります。
国内のIT企業の社員が作った社内ツールでも、複数のAIが何度も「最終版」などと評価したあと、人によるレビューと実際の環境での確認によって、実データを壊すおそれのある処理や設定の抜けが見つかった事例があります。
なお、見つかったのは処理や設定の問題であり、セキュリティの脆弱性そのものではありません。
Claude Codeで作ったアプリを公開したり販売したりしてよいですか?
Anthropicの規約では、生成された出力について同社が持つ権利を、もしあれば利用者に譲渡するとしています。
ただし、出力の正確さは保証されていません。公開するアプリが正しく動くか、用途に合っているかは、提供する側で確認する必要があります。公開や販売に関する法的な判断は、専門家に確認してください(2026年11月時点)。
人に見てもらう前に、何を準備すればよいですか?
誰が使うアプリなのか、どのような情報を扱うのか、利用者にはどのような権限があるのかを整理しておくとよいでしょう。
例えば、閲覧だけの利用者がいるか、管理者と一般の利用者で操作できる範囲が違うか、といった情報があると、見つかった問題の優先度を判断しやすくなります。
公開前チェックの費用はどのくらいですか?
当社の公開前チェックは15万円(税別)の定額で、画面20程度・コード1万行程度までが対象です。報告までの期間は2週間程度です。
まとめ
Claude Codeのセキュリティチェックは、アプリの問題を見つけるために役立ちます。ただし、AIの結果だけで社外に公開してよいかを決めることはできません。
公開前に大切なのは、次の役割を分けて考えることです。
- 作る人: 開発中からAIで確認し、指摘を整理する
- 使い方を知る社内の判断者: 実際の使い方や扱う情報を踏まえ、保守を頼む先と相談して対応の優先順位を決める
- 技術を確認する人: AIが見ない本番の設定や権限を確かめて公開してよいかを判断し、公開後も継続して確認する
すべてを作った本人が抱える必要はありません。AIを活用しながら、技術的な判断が難しい部分は専門家と分担することで、公開に向けた判断を進められます。
どれから直すか、公開してよいかに迷ったら、AIアプリの公開前ドックでご相談ください。作り直しを前提にせず、今あるものを活かして直す順番を一緒に考えます。
参考文献
- Claude Code Docs「security-guidance」
https://code.claude.com/docs/en/security-guidance - Claude Code Docs「Commands」
https://code.claude.com/docs/en/commands - Claudeヘルプセンター「Automated Security Reviews in Claude Code」
https://support.claude.com/en/articles/11932705-automated-security-reviews-in-claude-code - Claude公式ブログ「Automate security reviews with Claude Code」
https://claude.com/blog/automate-security-reviews-with-claude-code - GitHub「anthropics/claude-code-security-review」
https://github.com/anthropics/claude-code-security-review - 公開プロンプト
https://github.com/anthropics/claude-code-security-review/blob/main/.claude/commands/security-review.md - Anthropic「Claude Code Security」
https://www.anthropic.com/news/claude-code-security - Claude公式ブログ
https://claude.com/blog/claude-security-public-beta - Claude Code Docs「Claude Security」
https://code.claude.com/docs/en/claude-security - 製品ページ
https://claude.com/product/claude-security - Claude Code Docs「Code Review」
https://code.claude.com/docs/en/code-review - Claude公式ブログ「Code Review」(2026年3月9日)
https://claude.com/blog/code-review - Claude公式「Code Review is now generally available」
https://claude.com/resources/articles/code-review-is-now-generally-available - Claude Code Docs「Memory」
https://code.claude.com/docs/en/memory - Claude Code Docs「Features overview」
https://code.claude.com/docs/en/features-overview - Claude公式ブログ「How Anthropic secures its AI-native software development lifecycle」
https://claude.com/blog/how-anthropic-secures-its-ai-native-software-development-lifecycle - OWASP Cheat Sheet Series「Session Management Cheat Sheet」
https://cheatsheetseries.owasp.org/cheatsheets/Session_Management_Cheat_Sheet.html - NetSPI「Vibe Coding: A Pentester's Dream」
https://www.netspi.com/blog/technical-blog/ai-security/vibe-coding-a-pentesters-dream/ - クラスメソッド DevelopersIO
https://dev.classmethod.jp/articles/ai-code-review-catchball-gas-experience/ - Zenn
https://zenn.dev/johndoe/articles/53a30654ec30e0 - Claude Code Docs「Legal and compliance」
https://code.claude.com/docs/en/legal-and-compliance - Anthropic「Commercial Terms」
https://www.anthropic.com/legal/commercial-terms - Anthropic「Consumer Terms」
https://www.anthropic.com/legal/consumer-terms
※日本国内の公表事故例に関する記述は、当社調べ(2026年11月時点)。